
Google Chrome: So geht es mit den „Nicht sicher“-Meldungen weiter
Google Chrome 68 ist im Anmarsch. Wir berichteten über eine Neuerung, denn Nicht-HTTPS-Seiten werden beginnend mit Chrome 68 in der Adresszeile als unsicher gebrandmarkt. Wenn Nutzer eine Website über HTTP laden, ist die Verbindung zur Website nicht verschlüsselt. Dies bedeutet, dass jeder im Netzwerk alle Informationen einsehen könnte, die hin und her gehen - oder sogar den Inhalt der Seite ändern kann, bevor er euch erreicht. Doch das ist nicht alles, es kommt noch dicker.
Der erste Schritt bei Google war, vor Seiten zu warnen, die mittels unsicherer Verbindung Passwörter und Kreditkarteninformationen sammeln. Dann begann man, die "nicht sichere" Warnung in zwei weiteren Situationen anzuzeigen: wenn Leute Daten auf einer HTTP-Seite eingeben und auf allen im Incognito-Modus besuchten HTTP-Seiten.
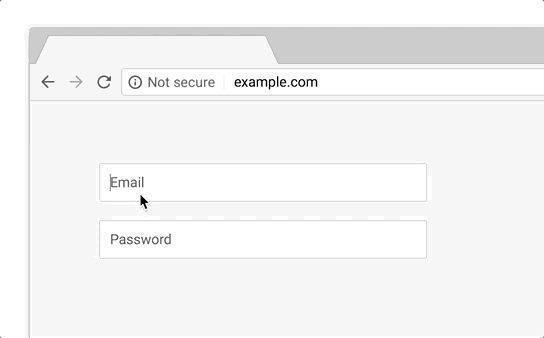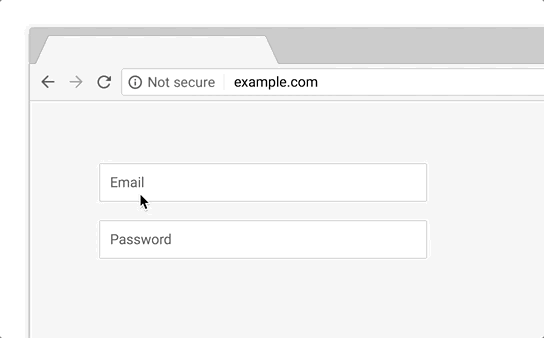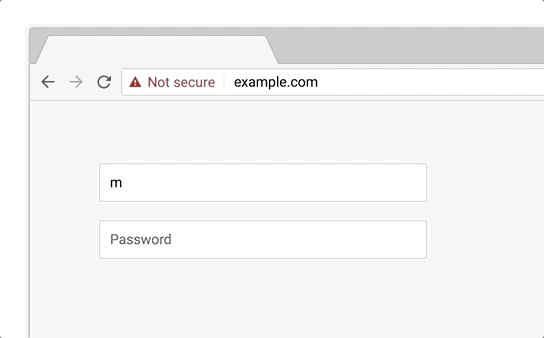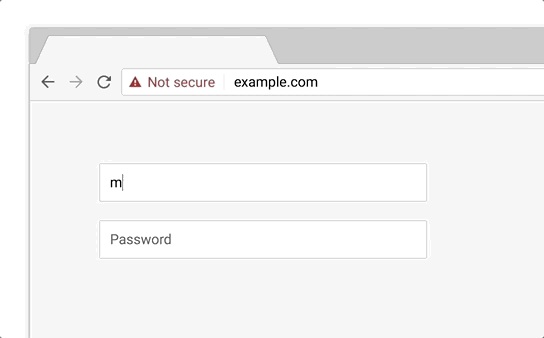
Das Ziel: Eine einzige Markierung, wenn man eine Seite nicht sicher ist. Schön in rot, soll ja auch ins Auge springen. So wird das "Sicher" in der Adressleiste ab September verschwinden, da als Standard quasi vorausgesetzt - und wenn eine Seite nicht auf HTTPS umgestellt ist, dann gibt es ab Oktober 2018 die "rote" Karte, wenn Benutzer Daten auf HTTP-Seiten eingeben.
Aus Googles Daten-Erhebung:
76 Prozent des Chrome-Traffics auf Android ist nun geschützt, gegenüber 42 Prozent im Vorjahr.
85 Prozent des Chrome-Traffics auf ChromeOS ist jetzt geschützt (vorher 67 Prozent).
83 der 100 Top-Sites im Web verwenden standardmäßig HTTPS, gegenüber 37 im Vorjahr.

- Schützt vor Kratzern und Stößen beim Herunterfallen. Das Case hat sich in umfangreichen Tests zur...
- Einfach andocken, kabellos laden und mehr. Du kannst das Case mit Pixelsnap mit einer Vielzahl von...
- Liegt gut in der Hand und sieht gut aus. Das Case liegt so gut in der Hand, wie es aussieht: weiches...


- [Exakt Entworfen] Exklusiv passend für Google Pixel 10/10 Pro 2025. HINWEIS: Nicht für Google Pixel...
- [Starke Magnetische Befestigung] Integrierte starke Magnete machen das kabellose Aufladen Ihres Telefons...
- [Transluzente Matt Rückseite] Präsentiert den Umriss Ihres Telefons zurück, während Sie sich...

- [Kompatibilität] Nahtlos passend für Google Pixel 10a. HINWEIS: Nicht für Google Pixel 9a / Pixel...
- [Anti-Vergilbung] Die Rückseite des Hülle ist komplett kristallklar und zeigt die ursprüngliche...
- [Kratzfest] Gebaut mit flexiblem TPU-Stoßfänger und kratzfester harter PC-Rückseite, schützt Ihr...












Verschlüsselung ist immer Aufwand – wenigstens bei der Übertragung, oft aber auch für den Seitenbetreiber spürbar bei Zeit / Geld. letsencrypt ist auch nicht so „kostenlos“ – Zeitwaufawnd bleibt, zumal auch nicht jeder Hoster letsencrypt akzeptiert.
Seiten, die tatsächlich nur Text bieten, müssen m.E. nicht unbedingt verschlüsselt werden. Wenn sich jemand dann von Google verrückt machen lässt, ist das eigentlich die Schuld von Google.
Klar, wenn man damit einverstanden ist, dass der Text durch MITM komplett verändert ist oder eben doch nicht nur den erwarteten Inhalt enthält.
Aber vermutlich bin ich nur Google und versuche dich gerade verrückt zu machen.
Wäre aber meine Schuld!
Es steht ja jedem frei kein SSL anzubieten, sie wird ja lediglich als „nicht sicher“ markiert, nicht gesperrt oder ähnliches. Tatsächlich ist der Aufwand für SSL überschaubar, Probleme machen eher die Umstellung wenn man viele Werbe- und Trackingnetzwerke integriert hat. Das sind aber auch definitiv die Player, die ruhig etwas Geld in die Hand nehmen können.
Selbst wenn die Seiteninhalt nicht vertraulich ist: Externe können bei einer unsicheren Verbindung jeden Seitenabruf nachvollziehen und daraus auf z.B. Interessen und politische Orientierung schließen oder auch Inhalte manipulieren um so z.B. Phisingattacken oder Malware auszuführen.
Meist wird eine Webseite durch SSL und der Komprimierung oder Bündelung (HTTP2) sogar schneller. Es lohnt sich immer sich mit Sicherheit und Optimierung seiner Webseite auseinanderzusetzen.
HTTPS ist aus meiner Sicht heutzutage ein Muss, auch für statische Webseiten. Das Warum ist hier gut erklärt:
[Link entfernt]
Das ist komplett unabhängig von DSGVO.
Das Problem ist doch eher der oberflächliche, hudelige Sprachgebrauch heutzutage.
Sachlich und präzise gesehen trifft Google lediglich eine objektive Feststellung. Eine Seite ohne Verschlüsselung ist keine sichere Seite, es kann zB vom klassischen man in the middle mitgelesen werden.
Nicht mehr und nicht weniger.
In unserem Sprachgebrauch, in dem immer mehr Menschen auch dazu übergehen ihre Assoziationen und Vermutungen als gefühlte Tatsache „mit zu denken“ entsteht tatsächlich bei vielen Leuten die Folgerung ‚dann ist die Seite doch auch gefährlich‘. Aber _das_ sagt Googles Browser ja gar nicht. Das dichten die Leute dann selbst hinzu. Und das kann man Google tatsächlich nicht vorwerfen.
Eine Seite ohne HTTPS ist nicht sicher, Punkt. Das ist aber egal wenn es sich um einen Blog handelt in dem ich höchstens Kommentare poste. Bei einem Webshop ohne HTTPS sollte hingegen definitiv Anno 2018 niemand mehr bestellen, als Beispiel. Der Nutzer muss sich also selbst die Mühe machen und überlegen ob das überhaupt eine Rolle spielt oder eben auch nicht.
Sobald persönliche Daten eingeben werden, ist einer Verschlüsslung nach DSGVO sowieso gesetzlich vorgeschrieben.
Verbreite bitte kein juristisches Halbwissen als Tatsache.
Das sollte man ja besser dir vorwerfen. Art. 32 DSGVO Abs. 1a) lässt genau darauf schließen:
„Unter Berücksichtigung des Stands der Technik, […] treffen der Verantwortliche und der Auftragsverarbeiter geeignete technische und organisatorische Maßnahmen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten; diese Maßnahmen schließen gegebenenfalls unter anderem Folgendes ein: […] Verschlüsselung personenbezogener Daten; […]“
HTTPS ist wahrlich kein Teufelswerk und Stand der Technik, im Gegenteil, eher das Mindestniveau und Hauptangriffsfläche und jedem zuzumuten, der den Datenschutz ernst meint. Andere Maßnahmen, wie z.B. verschlüsselte E-Mails oder hochsicheres Datencenter sind weitaus komplexer und unüblicher. Das Risiko von MITM und die Einfachheit der Gegenmaßnahme sprechen für sich.
Dort steht das Gegenteil von „gesetzlich vorgeschriebene Verschlüsselung“.
Es gibt im Datenschutz zwei Schutzstufen mit je zwei Unterkategorien.
Hier gebe ich zB eine E-Mail-Adresse an, die nur für Caschy sichtbar sein sollte. E-Mail-Adressen fallen unter die niedrigste Schutzklasse „geringer Schutzbedarf“. Es ist ein ohnehin für den öffentlichen Verkehr bestimmtes Datum. Der Name, den du hier eingibst, sowie der Kommentar sind von dir sowieso zur Veröffentlichung bestimmt und werden dafür an Caschys Site geschickt, somit ist auch Verschlüsselung zur Wahrung der Vertraulichkeit der Übertragung absolut überflüssig.
Und genau solch eine Erwägung im Einzelfall verlangt die DSGVO. Wenn du das so schlüssig darlegen kannst kriegst von jedem Landesdatenschutzbeauftragten einen Daumen nach oben.
Zu sagen „Verschlüsselung ist jetzt gesetzliche Pflicht“ ist juristisches Halbwissen.
Du verwendest das Schutzklassenkonzept falsch. Bei der Klassifizierung sind Datenfelder niemals einzeln zu bewerten. Allein schon die Zuordnung öffentlicher Nickname zu E-Mail kann schützenswert sein. Hinzu kommt die Vermengung mit diversen weitere Daten, die nicht explizit im Formular übertragen werden (IP-Adresse, Cookies, Interessen/Neigungen, …).
Unter Berücksichtigung des Stands der Technik, aber vor allem auch im Hinblick auf die Zukunft, lässt sich durchaus argumentieren, dass TLS eine Minimumanforderung für Webseiten bei Übertragung personenidentifizierenden Informationen ist. Auch wenn die Landesdatenschutzbeauftragten vielleicht noch ein Auge zudrücken.
Du gehst das Thema nach dem Motto „besser zuviel als zu wenig an“. Kann man, muss man aber nicht. Die DSGVO eröffnet ausdrücklich die Abwägung und nennt Verschlüsselung nur als eine mögliche Maßnahme.
Datenverarbeitung ist auch nicht auf EDV beschränkt. Die DSGVO gilt auch für reine Zettelwirtschaft.
Es gibt noch keine Rechtssprechung dazu, aber in Anlehnung an bisherige Rechtssprechung kann man mit an Sicherheit grenzender Wahrscheinlichkeit davon sprechen, dass vom Nutzer selbst zur Veröffentlichung bestimmte Daten – hier im Formular die Felder Name und Kommentar – dem Grunde nach schon nicht unter die Regelungen zum Datenschutz fallen, die ja das Ziel haben Unbefugte vom Zugriff abzuhalten. Wenn durch allgemeine Veröffentlichung der Kreis der Befugten auf Jedermann ausgedehnt wird kommt der Datenschutz somit hier gar nicht zur Anwendung. Alles andere wäre ein Bruch mit jahrzehntelanger Rechtsprechung und auch der Logik.
Es gibt auch zum Datum Email Adresse eine Entsprechung aus langjähriger Rechtsprechung, die Telefonnummer. Deren Bedeutung ist durchaus mit der E-Mail Adresse vergleichbar. Zur Zeit der Bundespost bestand sogar der Zwang für jeden Telefonanschluss sich in öffentlichen Telefonbüchern listen zu lassen, Gerichte haben auch in allen möglichen Konstellationen der normalen Rufnummer, die prinzipiell ja auch für Jedermann erreichbar ist, einen besonderen Schutz abgelehnt (bis hin zu kuriosen Gerichtsverfahren zB zu Durchwahlen von Sachbearbeitern in Jobcentern, die im Internet kursierten, was die Behörde gerne unterbunden hätte, aber nicht konnte).
Du kannst immer mehr machen als der Gesetzgeber vorschreibt. Aber auch nur gerade so Mindestanforderungen einzuhalten ist eben auch legal und legitim. Eine kategorische Pflicht zur Verschlüsselung gibt’s halt nicht. Wenn wir uns darauf ohne weiteres hin und her einigen könnten ist doch alles gut 🙂
Über kurz oder lang dürften ohnehin alle Hoster das kostenlos dazu anbieten.
Das fängt jetzt schon an: GoDaddy bietet selbst kostenpflichtige Zertifikate an, wollte zunächst Letsencrypt nicht unterstützen. Und hat nun doch bei cPanel und Plesk die Unterstützung aktiviert, so daß sich Kunden das selbst installieren können.
Die meisten Domains dürften das über Letsencrypt absichern. Und das wird für Hoster keine Möglichkeit mehr sein, mit domainvalidierten Zertifikaten groß zu verdienen.
Damit dürfte sich längerfristig die Frage „verschlüsselt oder nicht verschlüsselt“ auch kaum mehr stellen.
Man sehe sich die Trends hier – Zertifikatsnutzung
[Link entfernt]
und hier – Marktanteile
[Link entfernt]
an. Wobei das Zwischenzertifikat von Letsencrypt von IdenTrust quersigniert ist. IdenTrust wächst sowohl global als auch beim Marktanteil.
Es ist schon peinlich, daß das m.E. wichtigste dt. Nachrichtenportal spiegel.de immer noch kein https anbietet. Jetzt wird in Chrome 68 der Spiegel-URL der nette Text „Nicht sicher“ vorangestellt.
Mal eine andere Frage. Mit Chrome 68 haben sich die Iconabstände der Bookmarkliste drastisch vergrößert. kennt jemand einen Trick, wie man das wieder so einstellen kann, daß Icon eng an Icon steht wie auch in der Version 67. Ich frage mich, warum führt man hier so einen Mist ein?