
1.1.1.1: Cloudflare startet schnellen DNS-Dienst mit Fokus auf Privatsphäre
Was sich wie ein Aprilscherz anhört, ist keiner. Cloudflare - vielen vielleicht als Dienste-Anbieter für Content Delivery Networks, Internetsicherheitsdienste und verteilte DNS-Dienste bekannt, hat seinen eigenen DNS-Server für die Massen an den Start gebracht. Das, was viele vielleicht als Googles 8.8.8.8 kennen, ist bei Cloudflare die 1.1.1.1 und die 1.0.0.1.
DNS ist das Verzeichnis des Internets. Wenn man auf einen Link klickt, eine E-Mail sendet, eine mobile Anwendung öffnet, muss das Gerät oft als erstes die Adresse einer Domain nachschlagen. Es gibt zwei Seiten des DNS-Netzwerks: Authoritative (die Inhaltsseite) und Resolver (die Konsumentenseite).
Jede Domain benötigt einen autoritativen DNS-Provider. Cloudflare hat seit dem Start im September 2010 einen extrem schnellen und weit verbreiteten Authoritativen DNS-Dienst betrieben. 1.1.1.1 ändert (direkt) nichts an Cloudflares Authoritative DNS Service.
Auf der anderen Seite des DNS-Systems befinden sich Resolver. Jedes Gerät, das sich mit dem Internet verbindet, benötigt einen DNS-Resolver. Standardmäßig werden diese Resolver automatisch von dem Netzwerk gesetzt, mit dem Nutzer sich verbinden. In den meisten Fällen schreibt der Provider den DNS vor, Rechner beziehen diesen dann ebenfalls automatisch, so Cloudflare.
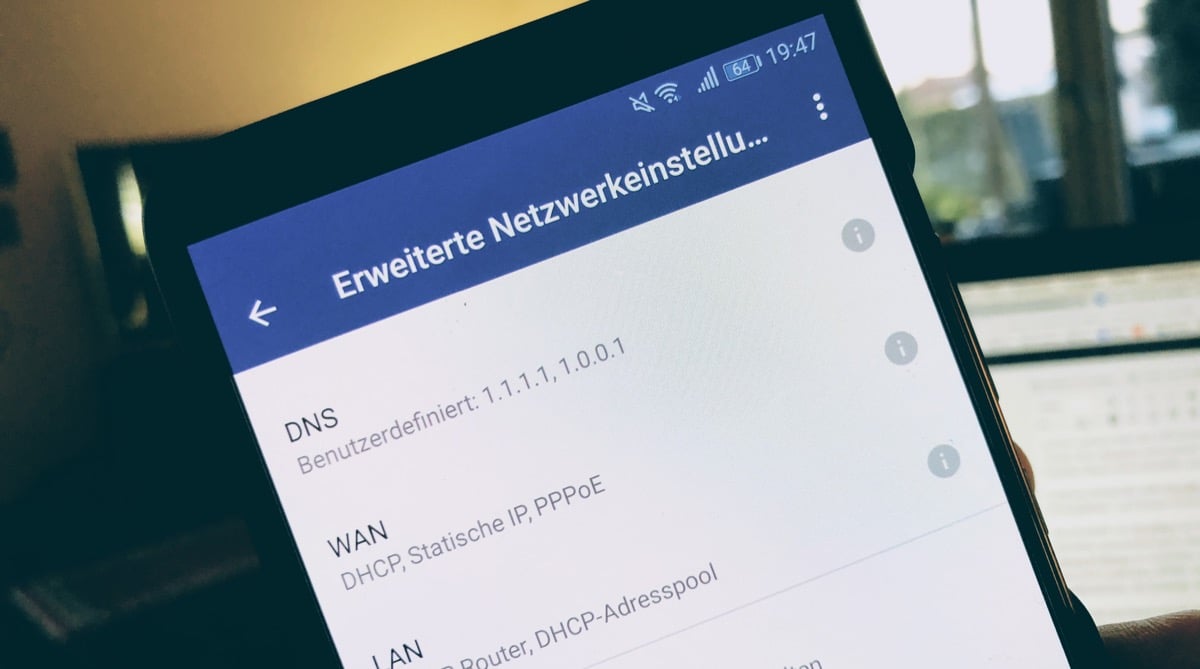
In diesem Konstrukt sieht Cloudflare - um das Ganze einmal abzukürzen - nicht nur das Problem, dass viele Anbieter einen Ticken langsamer sind, man sehe auch Privatsphären- und Zensur-Probleme. Aus diesem Grunde gibt es eben jetzt für Interessierte die 1.1.1.1 als DNS-Sever.
Das Geschäft von Cloudflare ist nie darauf ausgerichtet gewesen, Nutzer zu verfolgen oder Werbung zu verkaufen, so die Betreiber in der Ankündigung. Man betrachte personenbezogene Daten nicht als Vermögenswert, sondern als toxisches Gut. Obwohl man einige Protokollierungen benötige, um Missbrauch und Debug-Probleme zu vermeiden, könne man sich keine Situation vorstellen, in der man diese Informationen länger als 24 Stunden benötigen würden. Deshalb habe man sich verpflichtet, KPMG, die Wirtschaftsprüfungsgesellschaft, anzuhalten, den Kodex und die Praktiken jährlich zu prüfen und einen öffentlichen Bericht zu veröffentlichen, der bestätigt, dass man das tue, was man gesagt hat. Die Sache ist: Es ist immer noch eine US-Bude, dessen sollte man sich bewusst sein.
Solltet ihr das Ganze einmal ausprobieren wollen, dann kommt das natürlich auf euer Setup daheim an. Manche können den DNS direkt im Router ändern und die angeschlossenen Geräte übernehmen diesen dann automatisch. Wie man den DNS-Server auf Geräten ändert, ist hier weiter unten nachzulesen. Eine Seite, die Geschwindigkeiten von DNS-Servern anzeigt, findet ihr hier. Ob euer DNS-Server der von Cloudflare nach der Änderung ist, kann man beispielsweise über eine externe Seite sehen.

- Flächendeckendes WLAN ist der heimliche Traum eines jeden Hausbesitzers. Ganz oben im Kinderzimmer...
- Der Vorteil von TP-Link Deco Mesh im Vergleich zu herkömmlichen WLAN-Repeatern und Powerline: 1) Die...
- Deco M4 bietet eine schnelle und stabile Verbindung mit einer Geschwindigkeit von bis zu 1167 Mbps...


- Hohe Geschwindigkeit und mehr Verbindung mit Wi-Fi 6 Mesh: Geschwindigkeit bis zu 3000 Mbit/s...
- KI-gesteuertes Mesh und Abdeckung von bis zu 604 m²: Deco X50 lernt automatisch Ihre Netzwerkumgebung...
- Neue Lösung zum Aufbau eines Mesh-Netzwerks: Deco X50 ersetzt herkömmliche Repeater, WLAN-Router und...

- WLAN-Geschwindigkeiten - 5 GHz: 1201 Mbit/s (802.11ax) 2,4 GHz: 300 Mbit/s (802.11n). BEACHTUNG! WLAN...
- Packungsinhalt: 3 x Deco X1500, 1 x RJ45-Ethernet-Kabel, 3 x Stromadapter, 1 x Kurzanleitung zur...
- Robuste Kindersicherung – Begrenzen Sie die Online-Zeit und blockieren Sie unangemessene Websites...










Als Pyur Kunde sicherlich einen Versuch wert. 3 Tage schon DNS des Providers abgeschmiert. Aktuell nutze ich den des CCC in Frankfurt, als Backup schweren Herzens den von Google.
Danke für den Tipp, habe gerade mal den DNS umgestellt; hatte zuvor den DNS von der Telekom verwendet, bei denen ich auch meinen DSL-Zugang habe.
Hatte ein Zeit lang den DNS von google verwendet, aber….
Mal sehen, was ein Test über mehrere Tage bringt 🙂
Danke, gute Info!
Wie sieht das denn für IPv6 aus?
Gibt’s da auch von Google und Cloudflare etc. Server?
Bitteschön:
For IPv6: 2606:4700:4700::1111 and 2606:4700:4700::1001
Tolle Sache, wird ausprobiert!
Gefühlt schneller und [Link entfernt] ergibt bei Cloudflare auch ein besseres Bild als die Telekom DNSe
ich hatte zuletzt die OpenDNS Server installiert. Dort werden halt Phishing Seiten rausgefiltert (nach eigenen Aussagen). Jetzt probiere ich mal die Cloudflare DNS Server. Ich habe einen sehr kleinen lokalen Provider, und da ist DNS oftmals ein leidiges Thema :/
in der tat, es mach 0 sinn eine DNS anfrage über amerika zu schicken…
Die DNS-Anfrage an sich wird auch nicht über Amerika geleitet.
Das würde extrem lange dauern und keine Antwortzeit in etwa 8ms (laut dnsperf für Europa) ermöglichen.
1.1.1.1 ist lediglich eine IP-Adresse, hinter der sich eine große Gruppe an Cloudflare-Servern (PoP) befindet. Je nachdem wo man sich auf der Erde befindet, wird dann der nächstgelegene Server verwendet. In Österreich ist das z.B. der Cloudflare-PoP in Wien. (Ähnliches Prinzip verwendet deren CDN.)
Das ist übrigens auch bei Google (8.8.8.8) und Quad9 (9.9.9.9) der Fall.
Das einzige, was nach Amerika übermittelt wird, sind (nach Aussage von Cloudflare) Statistiken zur Verbesserung des Dienstes (u.a. deren DoS-Schutzmechanismen). Diese Daten sind bei 1.1.1.1 anonymisiert, bei Google ziemlich sicher nicht.
In meinen Augen ist, abseits von der höheren Geschwindigkeit, der Cloudflare-DNS ziemlich der vertrauenswürdigste Public-DNS eines weltweiten Konzerns.
gerade mal die üblichen zwei gegen cloudflare in „DNS Benchmark“ getestet, da ist bei mir nach wie vor google platz eins, zweiter cloudflare, und dritter opendns.
uncached ist cloudflare platz eins, dürfte bei allen bekannten seiten aber zu vernachlässigen sein, also werd ich mal weiterhin google benutzen.
Cool, der nächste.
Bei mir bleibt [Link entfernt] der 1. DNS.
Aber nun kann ich Google als Backup rauswerfen und auf 1.1.1.1 gehen.
In diesem Zusammenhang kann ich das Projekt „pi Hole“ empfehlen. Damit lässt man einen lokalen DNS Server bei sich zu Hause auf einem Raspberry Pi (oder ähnlichem Dev Board) laufen. Dabei hat man dann noch die Möglichkeit direkt auf dem lokalen DNS Server Blocklisten gegen zB Malware oder Werbung laufen zu lassen.
[Link entfernt]
Aufm Raspberry aber mit deutlichen Geschwindigkeitsverlust. Leider. Mit dem 1er, 2er und 3er getestet. So macht surfen nicht mehr Spaß
hat nichts mit der performance des raspberry zu tun, sondern damit dass du ihn nicht richtig konfiguriert hast. sogar der 1er kann mehrere 100 queries/sek ohne probleme handeln.
[Link entfernt]
Ich hab halt einfach die IP vom RasPi in den DNS Einstellungen meiner Fritzbox eingegeben.
Wo? Finde nix passendes dazu im PiHole
Muss ich in PiHole DHCP aktivieren?
Und da in die „Custom“ Felder die ipv4 und 6 Adresse der Fritzbox eintragen?
Nur Custom 1 mit der Fritz-IP aktiv lassen? Sonst keine Haken bei Google oder anderen Anbietern drin lassen?
Das muss/sollte man eben NICHT machen!
Der Router bekommt die lokale IP des RasPi als DNS und der RasPi NUR die IPs der „realen“ DNS Server wie zB 1.1.1.1
Genau so hab ich’s aber jetzt nach dem Tipp gemacht ^^ warum doch nicht?
Habt ihr evtl Telegram? Da könnten wir bissl besser schreiben als hier
Ich nutze Pi hole noch auf einem alten Raspberry und kann das mit dem deutlichen Geschwindigkeitsverlust nicht bestätigen. Sicherlich kommt es durch den „Umweg“ zu einer Verzögerung, die dürfte sich aber im Millisekundenbereich bewegen. Im Alltag spürbar ist das jedenfalls nicht.
Der Unitymedia DNS war auch schnell aber fällt ab und zu aus. Ich hab nu 1.1.1.1 als primär und 9.9.9.9 als sekundär. DNSBench zeigt auch das die beiden Server super sind, und wenn Google 3ms schneller sein soll, was solls, damit kann ich leben
Cloudanbieter aus den USA und Datenschutz… Nunja, besser als der Google-DNS wahrscheinlich schon.
Mit Firefox Nightly kann man DoH übrigens bereits nutzen: [Link entfernt]
und deine clients fragen alle einen externen dns server, oder wann hast du was von doh am client?
Goldene Regel: Nutze keine DNS Server von Konzerne.
IBM, Cloudflare, Google, OpenDNS kann man alle in die Tonne kloppen.
Scheint bei mir einen ganzen Ticken flotter zu sein als die Telekom-DNS.
Google fand ich nicht merklich schneller, der neue Cloudflare ist gefühlt (und mit namebench auch gemessen) schneller.
Wer’s in der Fritzbox global ändern will: Menü „Internet“ / „Zugangsdaten“ / Tab „DNS-Server“