
Google Chrome für iOS: Passwort-Management nun systemweit nutzbar
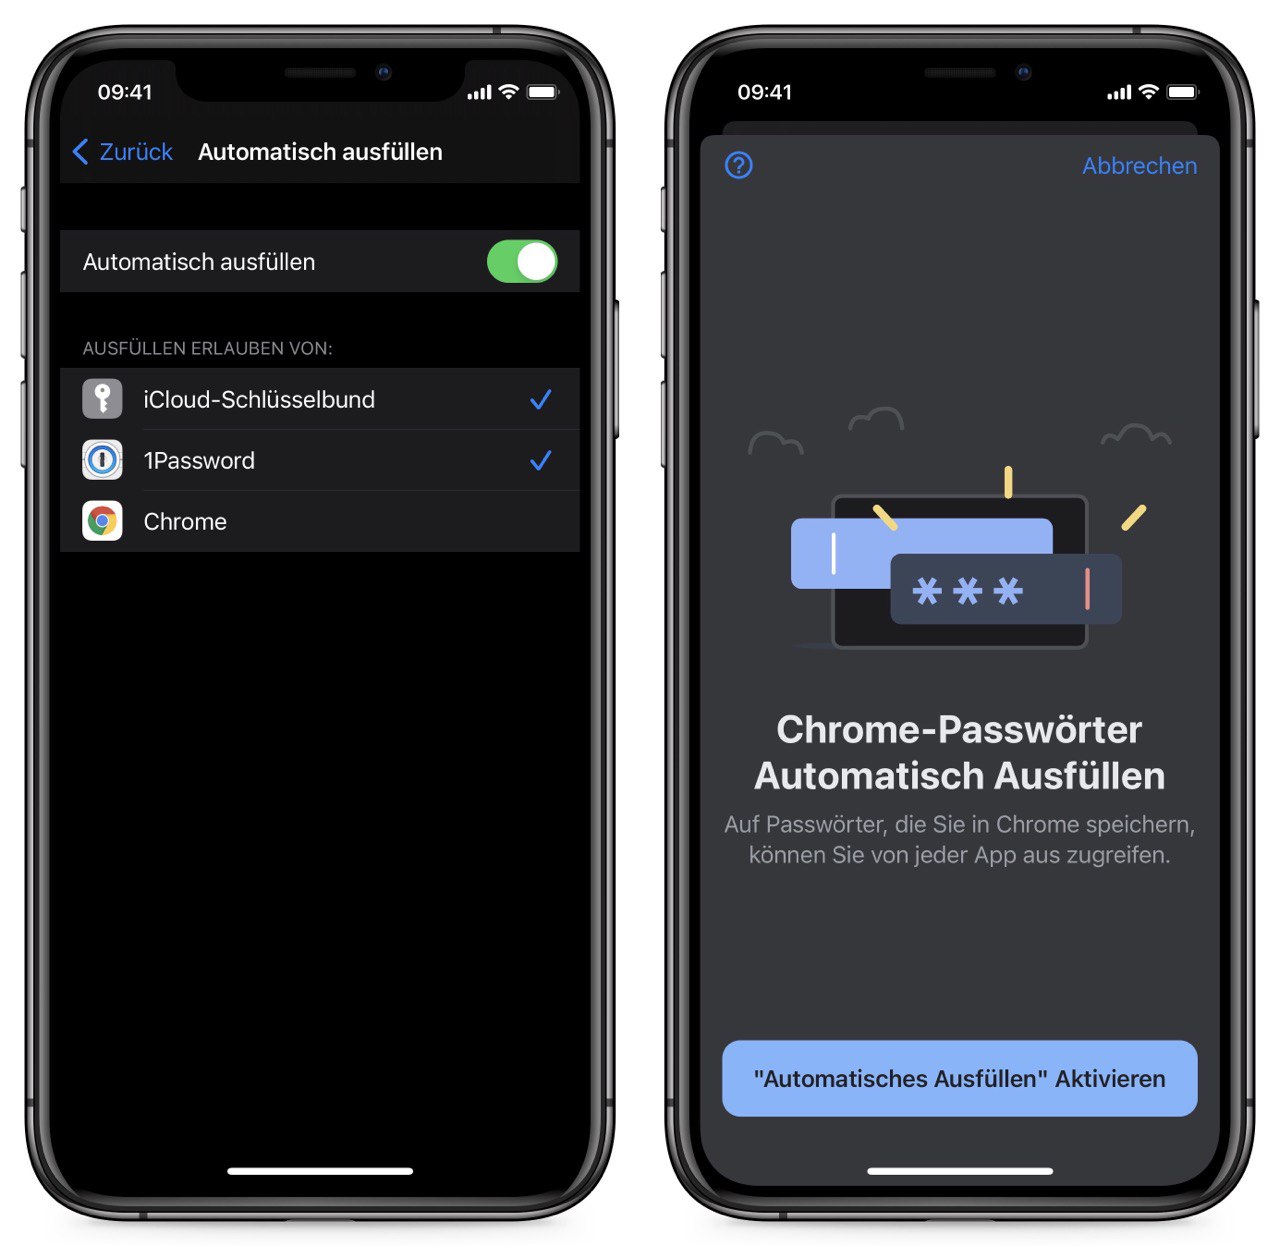
Solltet ihr auf der iOS-Plattform den Browser Chrome nutzen, dann gibt es ab sofort mit dem erschienenen Update praktische Mehrwertfunktionen.
Dass der Browser auch unter iOS einen eingebauten Passwort-Manager mitbringt, sollte einigen von euch nicht verbogen geblieben sein. Bisher ist es jedoch so gewesen, dass die dort gespeicherten Passwörter nur innerhalb von Chrome verfügbar waren und entsprechend auf Webseiten eingesetzt werden können. Google durchbricht mit dem Update nun diese Grenze unter iOS und macht aus Chrome einen Passwort-Manager, dessen Passwörter auch in anderen Apps verwendet werden können.
Wenn ihr bereits mit der aktuellen Version des Browsers unterwegs seid und der Manager von Chrome euch ausreicht, könnt ihr mit dem neuesten Update die AutoFill-Funktion innerhalb von anderen Apps aktivieren. Nach dem Update besucht ihr die Einstellungen unter „Passwörter & Konten -> Passwörter automatisch ausfüllen“ und könnt dann – genau wie beim iCloud-Schlüsselbund, 1Password und anderen – darauf zugreifen.
In meinem Test war es aber beispielsweise so, dass nicht parallel zugegriffen werden kann - als von 1Passwort und Chrome. Dennoch super praktisch, selbst wenn man "nur" Safari auf dem iPad oder iPhone nutzt und am Desktop den Browser Chrome. Nutzer ohne Passwort-Manager haben so auf ihren Plattformen direkten Zugriff auf die Passwörter - man kann ja so auch mittels Chrome Passwörter im mobilen Safari ausfüllen.
Zu guter Letzt: Wenn ihr auf dem iPad Chrome neben einer anderen App im Modus "Split View" nutzt, könnt ihr nun Links von einer App in die andere ziehen. Wenn ihr einen Link in Chrome zieht, könnt ihr ihn in den Tab-Wechsler, in einen offenen Tab oder direkt in den Lesezeichen ablegen.

- One Brand Upgrade: soundcore wird Anker soundcore. soundcore war schon immer Teil von Anker. Jetzt wird...
- KRAFTVOLLER BASS: Die kabellosen soundcore P20i Earbuds haben übergroße 10-mm-Treiber, die einen...
- PERSONALISIERTE EQs: Mit der soundcore App kannst du die Steuerung der Bluetooth-Kopfhörer anpassen und...

- One Brand Upgrade: soundcore wird Anker soundcore. soundcore war schon immer Teil von Anker. Jetzt wird...
- HYBRID ACTIVE NOISE CANCELLING: Dank der Kombination aus 2 internen und 2 externen Mikrofonen erkennen...
- KLANGPROFIL IN HÖCHER PRÄZISION: Die Kopfhörer mit Geräuschunterdrückung verfügen über dynamische...

- Aktives Noise-Cancelling: Mit der Smart-Ambient-Funktion können Ablenkungen ausgeblendet werden und es...
- Pausenlose Musik: 10 Stunden Wiedergabedauer und zusätzliche 30 Stunden durch drei volle Akkuladungen in...
- Kristallklare Anrufe: Zwei Mikrofone pro Ohrhörer erfassen die Stimme und blenden Umgebungsgeräusche...












Wer seine Passwörter bei irgendeinem Anbieter in der Cloud speichert, egal ob nun 1Passwort, Lastpass, Google oder sonst wem, hat echt den Schuss nicht gehört. Am besten auch noch die 2FA Tokens an der selben Stelle ablegen, so dass Einbrecher bei einem Breach sowohl auf die Passwörter als auch auf die 2FA Tokens Zugriff haben.
Ich. Kapiere. Das. Nicht.
Dass du das nicht kapierst heißt ja nicht, dass es so schlecht sein muss. Vielleicht einfach etwas den Horizont erweitern?
Es ist schlecht. Den Grund dafür habe ich sogar genannt.
Ne es ist total supi und alle Cloudservices für Passwortspeicherung haben eine äußerst exzellente Sicherheitsbilanz. Meines Wissens hatte nur LastPass in der Vergangenheit einmal ein „Hacker“-Problem, aber dadurch sind keine Daten abhanden gekommen. Und selbst wenn sind diese so verschlüsselt, dass niemand damit etwas anfangen könnte. Nehmen wir mal 1Password als Beispiel, hier wird zusätzlich zum Passwort ein elendig langer Sicherheitsschlüssel benötigt und zusätzlich kann man noch 2FA via TOTP aktivieren. Das dürfte maximal viel sicherer sein wie z.B. eine KeePass-DB irgendwo hinschmeißen, wahrscheinlich noch ohne zusätzlichen Key und sonstwas. Ob man den Anbietern jetzt vertraut oder, wie in deinem Falle, nicht, das bleibt jedem selbst überlassen. Wenn man sich damit auseinandersetzt wird man aber feststellen, dass die Passwörter bei 1Password, Dashlane und Konsorten sehr gut aufgehoben sind.
Und wer sagt dir, dass der Anbieter nicht noch einen Master-Key hat, der mit geklaut werden könnte?
Diese kindliche Naivität hier ist ja schon fast niedlich.
Wenn sie so etwas hätten und es würde publik werden, wäre dieser Anbieter sofort weg vom Fenster, pleite und alle Angestellten ohne Job. Ich glaube nicht, dass die so dumm wären 😉 Ein Anbieter von einem Passwordmanager hat im Prinzip eine Hauptsorge, nämlich ein sehr sicheres Produkt zu kreieren, welchem die Kunden vertrauen können. Ich weiß nicht, wieso du den Verdacht eines existierenden „Masterkeys“ hast, Belege lieferst du ja keine, aber ich zweifle dessen Existenz mehr als stark an.
Ich kann es genauso wenig belegen, dass sie einen haben, wie du nicht belegen kannst, dass sie keinen haben. Ich habe aber gelernt, in der IT, gerade wenn es um Sicherheit geht, immer von Worst-Case auszugehen. Und in 99% aller bisherigen Fälle lag ich damit richtig.
Typische Argumentation eines Verschwörungstheoretikers. Glückwunsch.
Du hast es eben nicht verstanden.
Solche Daten liegen bei den entsprechenden Anbietern immer verschlüsselt vor.
Damit diese Daten entschlüsselt werden können, ist der Anmeldename, ein Secret Key, ein Passwort und ein zweiter Faktor notwendig (in dem Fall 1Password).
Ich frage mich, wie ein Einbrecher, diese Daten entschlüsseln soll.
Dann ist es einfach bei dir Zuhause mit einer Brechstange einzusteigen und deine Passwörter auf dem Blattpapier, dass du auf dem Schreibtisch hast liegen lassen zu stehlen.
> Du hast es eben nicht verstanden.
Eben weil ich es verstanden habe, nutze ich solche Dienste nicht.
> Ich frage mich, wie ein Einbrecher, diese Daten entschlüsseln soll.
Zum Beispiel mit einem Masterkey, der ebenfalls erbeutet wird.
Wie? Du glaubst nicht, dass es den gibt? Dann glaub mal schön weiter…
“Ich. Kapiere. Das. Nicht.”
Genau so ist es. Der erste Schritt ist mit dieser Erkenntnis getan. Mach weiter!
Ich beschäftige mich mit dem Thema Sicherheit seit über 30 Jahren, verstehe aber trotzdem nicht, wie so viele so naiv sein können, ihre Zugangsdaten irgendwo im Internet zu speichern.
sofern du daheim deine passwörter nicht auf zetteln hast und in nem bunker wohnst behaupte ich mal, dass google server sicherer sind als dein pc oder deine server…
Das kannst du gerne behaupten, ist aber trotzdem falsch.
@ caschy warum werden solche kommentare wie die von Oliver Müller nicht gelöscht.
Ok jeder hat seine Meinung aber Besserwisser Gerede geht gar nicht.
Wenigstens mal einer hier, der meine Meinung zu diesen Dingen teilt – danke.
Die Bilanz von deinem Kommentar zu den ganzen Cloud-Verfechtern spiegelt auch ungefähr so meinen Erfahrungswert in meinem (privaten und beruflichen) Umfeld wieder zwischen den Leuten, die es ernst nehmen und sich damit beschäftigen und den Leuten, die einfach nur dem ganzen „Cloud ist so geil“-Marketinggewäsch aufsitzen.
Cloud ist geil, ich baue beruflich selber welche. Aber man muss sich halt sehr gut überlegen, was für Daten man da dann rein stellt.
„Cloud ist geil, ich baue beruflich selber welche.“
Der zweite Teilsatz ist doch bereits die Erklärung für die ersten drei Worte – „wes Brot ich ess…“ und so.
Ich arbeite ebenfalls bei einem CloudApplication Service-Provider. Und es ist unstrittig, dass wir einen Großteil unseres Umsatzes mittlerweile mit Cloud-Services erwirtschaften, von denen vor zehn Jahren noch nicht zu träumen war.
Nur – wenn man mal ehrlich ist – verdient man das Geld mit den „Unwissenden“ und eben den angesprochenen „Cloud-ist-geil-Marketing“ zugänglichen. Denen, die sich mit einem Vertriebsgespräch mit einem Vertriebler, der die eigentlichen Hintergründe gar nicht kennt, zufrieden geben und den Vertrag unterschreiben (B2B-Geschäft, kein Endverbraucher als Kunde).
Die meisten Leute haben doch nichtmal den Ansatz einer Vorstellung, was – für sie ganz persönlich – die public Cloud besser macht als eine selbst gehostete Lösung.
Gerade jetzt in Coronazeiten, wo alle „Digitalisierung“ schreien, ist doch das Einzige, was am Ende bei den Leuten rumkam: „wir brauchen Teams“. Gegenfrage: „wieso MS Teams? Was spricht gegen X, Y oder Z?“ Antwort: „Teams kennt halt jeder, es geht um die Außenwirkung. Kennt jeder, hat jeder, da wollen wir mitmachen“. Klar, wir resellen halt jetzt noch MS365-Lizenzen, eigentlich nur für Teams – kein Problem, das Geld nimmt man mit, dagegen sage ich nix. Es zeigt nur, dass gefühlt 90% der Menschen auch im Jahr 2020 nix Konkretes mit dem Begriff „Cloud“ anfangen können.
Und, um jetzt mal den Bogen zurück zu spannen zu Google und Passwörter in der Cloud. Wilde Verschwörung und so, ich weiß, ganz klar, aber Google hat zumindest auf Android-Geräten einen in die Play-Services eingebauten Screenreader für den Assistant. Außerdem eine Tastatur, von der „versprochen“ wird, dass sie Passwort-Feld-Eingaben hoch und heilig mit Indianerehrenwort nicht als Lernmaterial zu Google lädt oder speichert. Und eingebautes Tracking, wann welche App und welche Funktion innerhalb dieser App verwendet wird. Und dann lädt man seine Passwortdatenbank zu Google.
Klar, der Nachbarsjunge hat da keine Chance – aber Google itself? Problemlos. Und vonwegen auffliegen: als ob das jemanden stört. Was war denn mit der Crypto AG? *gähn* Und im schlimmsten aller Fälle, ja, dann war es halt „ein Softwarefehler“ oder „ein Drittanbieter“ oder sonst jemand. Da kann man halt nix machen. Also *wir* sind ja die Guten… 😉
Hm, bisher ist mir kein Fall bekannt, wo ein solcher Anbieter gehackt wurde…
Ich selber betreibe übrigens einen eigenen Bitwarden Server.
Wobei ich nicht weiß, ob es nicht sicherer wäre, das Ganze über bitwarden.com zu synchronisieren.
Das glaube ich nämlich immer auch.
Die Datenbank ist nur so sicher wie das Linux auf dem sie läuft…
Ich bin den Icloud-Passwörtern ganz zufrieden. Ok, in Richtung Windows geht es nicht, aber sonst?
Die Passwörter sind übrigens mit dem Icloud-Passwort verschlüsselt bzw. mit Touch- oder Face-ID gesichert.
Das Problem mit iCloud ist, dass es Apple nicht schafft, einen vernünftigen Client anzubieten. Die “Schlüsselbundverwaltung” am Mac kann es wirklich nicht sein, denn Kennwörter müssen auch bewirtschaftet werden.
1Password löst alle Probleme.
Naja, aus Apples Sicht braucht man keinen Client, sondern eben nur Apple Geräte. Und angenommen, man nutzt nur diese, dann funktioniert die Passwortverwaltung wirklich super und ohne große Klickorgien oder Drittanbietersoftware.
Problem ist, dass Apple dabei vergisst, dass sie wegen der enormen Preise im Desktopbereich kaum Martkanteile erreichen und so für die meisten das Problem bleibt, wie sie die Passwörter auf ihren Windows PC oder ihr Androidgerät bekommen.
Persönlich finde ich das als Windowsnutzer auch blöd-ich gucke dann immer ins Handy und tippe die Passwörter ggfs. per Hand ein-aber auf den Applegeräten selbst fand ich die iCloud Lösung mit Abstand am besten, weshalb ich eben keinen anderen Anbieter nutze und lieber per Hand eingebe.