
CrowdStrike: Update legt Millionen Windows-Rechner weltweit lahm
Screenshot
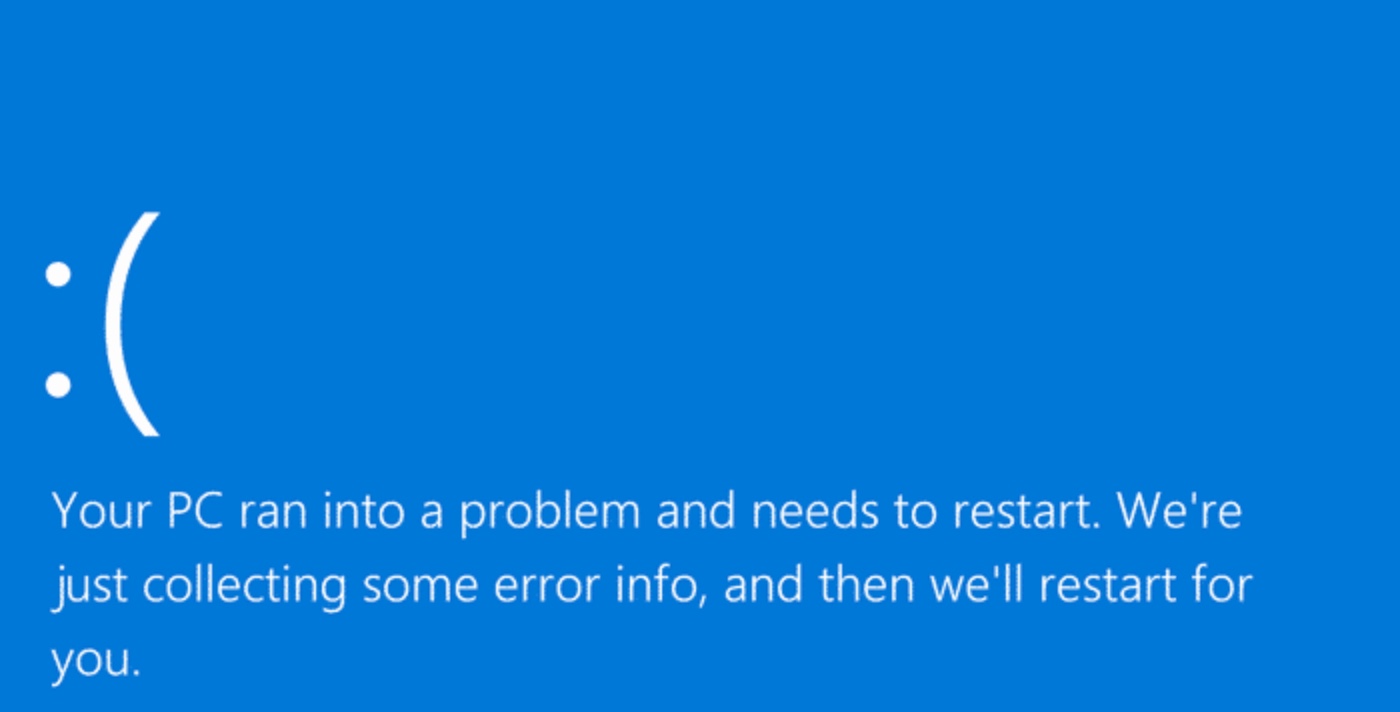
Nur ein mittelguter Tag für IT-Admins. Seit heute Morgen können Millionen PCs mit Windows nicht mehr gestartet werden, sie zeigen einen Bluescreen. Schuld ist ein Update von CrowdStrike. CrowdStrike ist ein führendes Unternehmen im Bereich Cybersicherheit, das sich auf die Bereitstellung von Cloud-basierten Endpoint-Schutzlösungen spezialisiert hat. Betroffen sind Unternehmen in allen Bereichen, Banken, Radiosender, Flughäfen und und und.
CrowdStrike hat das Problem bereits bestätigt und das Update zurückgenommen. Die Maschinen, die bereits betroffen sind, können jedoch immer noch nicht ordnungsgemäß betrieben werden. Ein langer Thread auf Reddit darauf hin, dass eine Datei im CrowdStrike-Verzeichnis gelöscht werden sollte, um den Rechner vielleicht wieder ans Laufen zu bekommen:
Starten Sie Windows im abgesicherten Modus oder in der Windows-Wiederherstellungsumgebung.
Navigieren Sie zum Verzeichnis C:\Windows\System32\drivers\CrowdStrike.
Suchen Sie die Datei mit der Bezeichnung „C-00000291*.sys“ und löschen Sie sie.
Starten Sie den Host normal.

- Mit Akustik der nächsten Generation und der einzigartigen Konnektivität des Era 100 hörst du in jedem...
- Die akustische Architektur der nächsten Generation mit einem um 47 % schnelleren Prozessor sorgt für...
- Du kannst den Speaker überall dort platzieren, wo du Musik hören möchtest. Das kompakte Design passt...


- Bring deine Sound Experience aufs nächste Level. Die sechs vorne, an den Seiten und oben positionierten...
- Mach den gesamten Raum zum Sweet Spot. Erlebe einzigartigen Sound, egal wo du bist oder was du abspielst...
- Gib Inhalte über jeden Dienst und jedes Gerät wieder. Streame all deine Lieblingsdienste über WLAN...
Hinweis: Dieser Artikel enthält Affiliate-Links. Kauft ihr darüber ein, erhalten wir eine kleine Provision - ohne Aufpreis für euch und ohne Einfluss auf unsere redaktionelle Meinung.










Da hat wohl einer an der Qualitätssicherung gespart…
Nochmal durch die Testumgebung laufen lassen? Ach was hau das Update einfach raus morgen ist Freitag ich will ins Wochenende.
Dass Crowdstrike ein schlecht getestetes Update raushaut, ist eine Sache, kann nun wirklich jedem passieren.
Dass ein Update ungetestet auf kritischen, systemrelevanten produktiven Systemen in Krankenhäusern, Flughäfen, Banken installiert wird, ist schon eine ganz andere Nummer.
ist halt immer so ein dilemma in dem die admins stecken…
update kommt raus:
– ich patche -> ohne fehler -> geil!
– ich patche -> mit fehler -> damn!
– ich patche nicht -> nichts passiert -> casual!
– ich patche nicht -> es passiert bei patchenden etwas -> glück!
– ich patche nicht -> passiert was -> fail!
im endeffekt vertrauen admins den firmen, die die patches rausbringen…
Wie wäre es mit ich teste den Patch in einer Testumgebung -> ok -> ich patche
Sobald der Tag 48h hat, kann man das gerne in der Breite so einführen.
Aber generell ALLE Variationen durchzutesten, bevor ein Patch verteilt wird, ist für das End-Unternehmen/ den End-user nahezu unmöglich…
DAS Testen in großen Umfang sollte grundsätzlich von dem Verteilenden SW-Unternehmen passieren, aber auch da ist HR Glücksache und immer zu knapp bemessen ….
Ich habe jetzt so viel bei Reddit über die Software von Crowdstrike gelesen, dass ich wage zu behaupten, dass es automatisierbar ist:
Test/Staging-Server mit der gleichen Umgebung wie die Produktion: installiert die automatischen Updates automatisch. Die Versionsnummer der eingespielten Updates kann man auslesen und sich merken.
Der Prod-Server zieht sich nur die Updates, die seit einer gewissen Zeit – sagen wir mal eine Woche oder drei Tage – in der Test-Umgebung problemlos laufen.
Der Client zieht die Software direkt aus der Cloud, es ist nicht vorgesehen das über einen Proxy etc zu machen und zu verzögern. Weil die Update der Software ständig aktualisiert werden, teilweise mehrfach am Tag – wie es jeder Virenscanner auf dem PC auch macht
Stimmt. Eigentlich sollte das jeder IT Admin erstmal auf eigenen Systemen quertesten bevor er es wiederum freigibt. Dafür gibt’s ja bspw. WSUS und Co.
Allerdings hat es Crowdstrike mglw. als kritisch markiert und das wird in den meisten Fällen wg. Zeroday sofort weitergeleitet.
Und daß dann kein Snapshot zu Verfügung steht, um auf den Zustand von vor X Stunden zurück zu gehen…
Jaja. Uns wäre sowas natürlich nie passiert. Hier sind nur Top-Experten unterwegs.
Zitat: „Dass ein Update ungetestet auf kritischen, systemrelevanten produktiven Systemen…“
Das verwundert mich auch. Wahrscheinlich kostet eine zusätzliche „Umgebung“ zu viel!
ZEIT ist das Thema. Handelt es sich um ein kritisches Update ist gerne bereits ein exploit im Umlauf.
Eben, der Client die Updates selber und zwar über den ganzen Tag, sobald es ein neues Update gibt – es ist garnicht möglich und vorgesehen, das manuell zu veranlassen oder gar zu verzögern.
Du hast recht, jedes Update für Sicherheitssoftware gehört erst mal wochenlang getestet. Aber wehe, wenn sich eine Malware irgendwo einnistet, dann wird sofort laut geschrien, wieso die Updates nicht sofort installiert worden sind, die hätten das garantiert verhindert.
JEder Virenscanner lädt täglich Hintergrund Updates runter – z.b. neue Virendefinitionen – davon bekommt der Anwender nichts mit.
Die Falcon-Software ist nichts viel anders, eine Securitysoftware und die ist nur so gut,. wie ihre Scanprofile usw. und da kommt es eben auch Schnelligkeit an.
Wenn Crodstrike bei den Listen Müll gemacht hat und plötzlich Standart-Software auf der Sperrliste steht, hast Pech gehabt.
Das waren Updates vergleichbar mit Virensignaturupdates von früher beim AV, die kommen ständig und leider ist da kein Testchannel für die Kunden vorgesehen (jedenfalls nicht für meine Firma). Das war ein super Tag 😉
Der single point of failure des Internets. Genauso wie wenn AWS ausfällt
Oder Cloudflare, wie vor kurzem zu beobachten war. -.-
Der Firmenname könnte auch für einen Exploit vergeben worden sein, der passt so schön.
Das Problem erscheint ein bisschen größer als nur „ein paar Microsoft-Rechner“:
– Flughäfen stillgelegt zum Ferienbeginn (Berlin, Hamburg)
– Banken stillgelegt
– Krankenhäuser sagen Operationen ab (Universitätsklinikum Schleswig-Holstein Kiel, Lübeck)
Wieder mal ein richtiger MS-Super-GAU
Ich weiß Microsoft-Bashing macht Spaß, aber hier scheinen sie nicht die Schuldigen zu sein.
Was hat denn MS damit zu tun, außer dass es deren Betriebssystem ist? Das Update kam vom Softwareanbieter und nicht Microsoft.
Was kann Microsoft dafür, wenn der Hersteller einer Drittsoftware (CrowdStrike) bei seinen Updates Mist baut und das System zerschiesst?
Microsoft mag viel Mist bauen, aber für alles sind die auch nicht verantwortlich.
Microsoft bietet oft Anlass zu berechtigter Kritik. Aber was bitte hat dieses Mal Microsoft damit zu tun? Die Ursache liegt doch bei einem Update einer Sicherheitssoftware.
Frei dich nicht zu früh, die Software wird auch auf Linux und Mac-Systemen genutzt
sehe ich auch so, da steckt wohl noch mehr dahinter.
Warum ein Microsoft Super GAU? Crowdstrike hat es verbockt, oder habe ich was verpasst?
Die ersten Informationen, auf die ich mich bezog, habe ich gelesen, bevor hier ein Artikel erschien.
Mein Kommentar bezog sich auf die zu diesem Zeitpunkt vorliegenden Veröffentlichungen.
Auch jetzt lese ich überall nur davon, dass ausschließlich Microsoft-Windows betroffen ist, AUCH wenn der Fehler nicht bei Microsoft liegt – zumindest scheint nach den Veröffentlichungen auch zu diesem Zeitpunkt nur deren OS die Hilfe von CrowdStrike zu benötigen.
an MS-Freunde Bajula, Alexandra, Indy, Hömpi, Tom und Tom: Wenn Ihr andere Information vorzuliegen habt, dann gerne Links o. ä.. Danke.
„MS-Feunde“
Wer soll Dich, wenn auf berechtigte Hinweise so reagierst, eigentlich ernst nehmen?
Ich kann mir mein (!) Linuxsystem auch mit irgendwelcher Software zerschiessen und trotzdem ist nicht die Distribution oder die dahinterstehende Community schuld.
Berechtigte Hinweise von Jubelpersern? Ohne die Windowsarchitektur würde man solche Zusatzsoftware kaum benötigen.
Ein Kollege von mir hat auch direkt mit dem MS-Bashing losgelegt als er die News auf n-tv gelesen hat. Musste ihn direkt einfangen und auf den heise Artikel hinweisen. Wenn es um IT Themen geht, lese ich lieber nochmal auf IT Seiten nach. Genauso ignoriere ich die Artikel zu Aktienanlagen die letztens bei heise auftauchten. Schuster, bleib bei deinen Leisten.
Übrigens viele Newskanäle implizieren immer noch das MS der Verursacher ist, insofern wenig verwunderlich wenn die fachlich nicht so informierte Masse da folgt.
Ich habe doch nur gefragt, wieso du ein Problem bei MS gesehen hast. Aber du wirst gleich persönlich und steckst mich in die Schublade „MS-Freunde“. Warum wirst du persönlich? Wir kennen uns doch gar nicht.
Das einzige Gerät mit Windows, dass bei uns im Haus regelmäßig genutzt wird ist das Laptop von der Arbeit. Auf meinem privaten Rechner läuft Mint.
Falsch, ganz falsch. Mit Microsoft hat das 0 zu tun. Der Fehler liegt auf Seiten von Crowdstrike.
Aber Microsoft Bashing ist ja einfacher als sich zu informieren.
Haben wir ja alle gelernt: Größere Updates immer am Freitag 😉
No Change Friday ist die Devise, selber Schuld 🙂
Wieso größeres Update, installierst du Virenscanner Updates mehrfach täglich manuell?
Wenn ein Update für ein kritisches und sogar systemrelevantes System erscheint? Klar, wird automatisch in der Produktion installiert. Immer.
Wir hatten hier auch so einen Kollegen. Immer am letzten Tag vor seinem Urlaub, und dann nichts sauber dokumentiert 😉
Es betrifft offensichtlich nicht nur das Programm CrowdStrike. Betroffen sind offenbar auch Microsoft365 Dienste und Microsoft Azure – vor allem in den USA. Es gibt also zwei Probleme, die auf einmal auftreten.
oder ganz einfach, die 365 Server nutzen auch Crowdstrike!?
Was glaubst du den, auf welchen Betriebssystem die Cloud von Microsoft läuft.
Kleiner Tip: Linux und MacOS sind es nicht
Tja Windows……… Zum Glück läuft hier (bei uns) alles auf Linux.
Ergänzung: also in diesem Fall vielleicht schon. Aber nicht generell. Microsoft trägt nach aktuellem Stand da keine Schuld. Der Fehler ist nicht auf OS-Ebene zu suchen.
und beim nächsten mal killt Crowdstrike oder ein anderes 3rd Party Produkt, ggf Linux Systeme….
Ja, manche wünschen sich das, dass das auch mal MacOS oder Linux zustößt. Aber es passiert nie.
Hat Dir das Deine Glaskugel verraten? Oder woher weißt Du das so genau?
Mit der Begabung, in die Zukunft schauen zu können, könntest Du im Zirkus auftreten.
Er sparch glaube ich von dem Zeitraum bis zur Gegenwart und da ist bei Linux oder MacOS wirklich noch nie so etwas passiert.
Puh, habt ihr tatsächlich Glück, da geht nie etwas schief. Dann schönen Start ins Wochenende!
mein herzliches Beileid
Linux und MacOS haben gestern Glück gehabt, weil die andere Signatureupdate haben – aber genau das selben Problem hat diese Jahr bereits zu Kernel-Panic bei Debian-Systemen geführt.
https://www.neowin.net/news/crowdstrike-broke-debian-and-rocky-linux-months-ago-but-no-one-noticed/
Tja leider nix verstanden. Hättest du Crowdstrike auf Linux im Einsatz hätte dir das auch nix genutzt…
eben, und auf MacOS wird es in Firmen auch genutzt
Ach, deshalb sind auch so viele Mac & Linux Systeme betroffen…
…wait…
Gibts irgendwo einen Hinweis darauf, dass das aktuelle Update Linuxsysteme lahmlegt, bzw. dass der zugrundeliegene Fehler auf Linuxsystemen umsetzbar ist, bzw. überhaupt Fuss fassen kann? Den Fallout bekommt man natürlich OS-unabhängig zu spüren, keine Frage.
nein gibt es in diesem Fall nicht, was aber nicht heißt das sowas unter Linux nicht auch passieren kann!
Warum?
Falcon für Linux ist nicht betroffen.
Ja, hätte, hätte… MacOS und Linux scheinen aber aktuell nicht betroffen, sofern es dort überhaupt genutzt wird. Und alles andere ist Spekulation.
Du hast mit der Spekulation begonnen…..
Uih, da fühlt sich aber jemand getroffen. Tut mir leid.
Crowdstrike für Linux dürfte anders in das System integriert sein als Crowdstrike für Windows.
Daher muss ein Problem bei der Windowsversion nicht unbedingt ein Problem bei Linux verursachen (und umgekehrt).
Daher ist es wahrscheinlich, dass man mit Linux in dem Zusammenhang derzeit tatsächlich kein Problem hat.
Das Updatescript von der AI schreiben lassen…
Skynet?!
Es fängt an
Hasta La Vista Baby
Skynet war schon dreimal da, konnte aber die Menschheit nicht erobern, weil die Windows-Version im Boot-Loop stecken blieb, die Linux-Version an fehlenden Treibern scheiterte und die Mac-Version von Apple nicht zugelassen wurde, weil die Buttons zu sehr an die von Apple erinnerten.
Crowdstrike erlebt gerade seinen Sophos-Moment.
Wers vergessen hat: 2011 oder 2012 hat Sophos mit einem fehlerhaften Signaturupdate die Kategorie „Auto-Update“ als schädlich markiert, der Virenscanner hat die Dateien entsprechend in Quarantäne gesetzt oder gleich gelöscht – inkl. dem Sophos-Auto-Update, so dass keine bereinigten Signaturen installiert werden konnten.
ja, das war schon „toll“ 😀
Früher wars einfach ein Virus, heute legt Bezahl-Software die Rechner lahm.
Das an einem Freitag, schön. Erinnert mich an einen Kollegen, der vor seinem Urlaub alle SUN`s patchte und damit lahm legte.
Und ich dachte schon, ein Baggerfahrer hat zu geschlagen. 🙂
Ist passiert. Konnte man nichts machen. Hätte man ja nicht vorhersehen können. Mein Sarkasmus. Kommt vor wenn man sich auf einen Anbieter verlässt, weil der billig ist und einem das blaue vom Himmel verspricht und Admins die es auf das Produkt schieben.
Was für eine „Security“ Software soll das sein, die so ein Rootkit installiert? Klingt eher nach Malware.