
Google Chrome 66: Passwort-Export standardmäßig aktiv

Google Chrome und der Import oder Export von Passwörtern. Ich habe dazu schon einen ganzen Schwung Beiträge geschrieben. Mal ging es, dann änderte Google etwas, dann gab es wieder Umwege und und und (siehe Linkliste unter diesem Beitrag). Nun aber geht man bei Google in die Zielgerade was den Passwort-Export angeht, nicht nur am Desktop, sondern auch mobil unter Android und iOS. Im konkreten Fall verteilt man derzeit Google Chrome 66 als Beta sowohl für iOS als auch für Android.
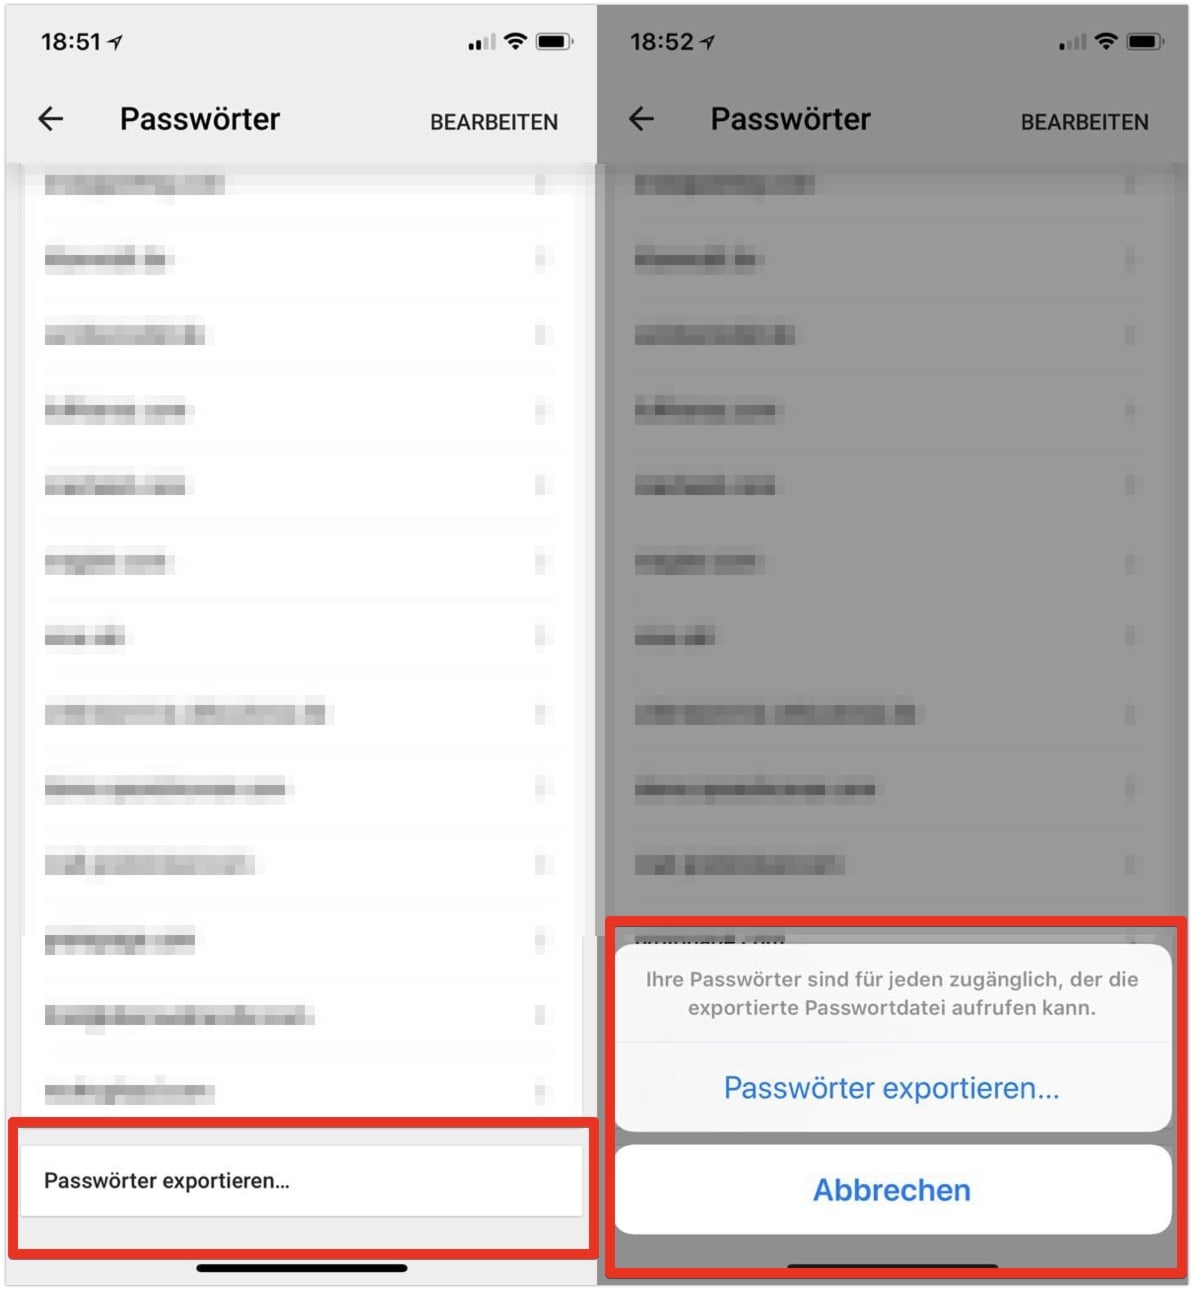
Und eben dort findet man in den Einstellungen im Bereich der Passwörter ganz unten den Punkt "Export". Hier kann man dann sämtliche in Chrome gespeicherte Passwörter exportieren. Geschützt ist das Ganze unter iOS per Touch ID oder Face ID, unter Android kommt der dort eingestellte Schutz zum Einsatz. Die exportierte Datei kann überallhin geteilt werden - doch Obacht: Der Spaß ist dann natürlich unverschlüsselt - Adressen, Namen und Passwörter liegen im Klartext in der .csv-Datei vor.
Google Chrome kann bald Passwörter exportieren
Chromepass: Passwörter aus Google Chrome auslesen und exportieren
Google Chrome: Passwort-Export funktioniert momentan nicht, so ziehst du dennoch um
Google Chrome: Passwort-Import und -Export wird wieder verändert
Google Chrome für Android: So lassen sich ab Version 62 gespeicherte Passwörter anzeigen
Google Chrome für Android: Passwort-Export wird derzeit integriert

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key C NFC...
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key C NFC über USB-C ein und tippen Sie...
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F...

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key NFC sichert...
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key NFC über USB-A ein und tippen Sie darauf...
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F...

- Prüfen Sie die FIDO2-Kompatibilität im Handbuch. Hinweis: ID Austria wird nicht unterstützt (erfordert...
- NFC wird ausschließlich bei mobiler Authentifizierung unterstützt, NICHT unter MacOS oder Windows...
- Funktioniert problemlos mit USB-A- und USB-C-Anschlüssen sowie mit Near Field Communication (NFC). Dank...









Klingt irgendwie wirr…
Ich scheue mich bisher, Passworte in Browsern speichern zu lassen, und verwende LastPass. Denke ich (75) richtig?
Richtig oder falsch kann keiner sagen.
An die Passwörter im Browser kommt man auch nicht ohne Account Login Daten.
Nutze auch Lastpass. Aufm Android Handy ist Lastpass für mich eher ne Qual denn ein Erlebniss.
Oft dauert es ewig bis Lastpass im Hintergrund Eingabefelder erkennt. Weiter nervt es oft immer weiter mit Login Daten auch wenn man bereits eingeloggt ist. Da ist die Chrome Passwortverwaltung um Lichtjahre schneller bzw auch zuverlässiger. Und Hintergrund Apps laufen zu lassen war ist auch nicht die Idee des Erfinders. Würde sagen es muss jeder für sich selbst die Weg finden aus Benutzerfreundlichkeit / Datensicherheit.
Nach dem Beitrag zur Beta von 1Password 7 und dem damit potentiell kostenpflichtigen Upgrade, habe ich mich jetzt ein bisschen in die Materia Passwortmanager gekämpft.
Gelandet bin ich jetzt bei Macpass, ein Keepass-Derivat. Opensource, schmal und funktioniert. Gerade auch die Herstellung eines separaten Keys zum Passwort ist ein sinnvolles Feature.
Nach eingehender Lektüre von einschlägigen Tech-Seiten verzichte ich jetzt auch auf ein Browser-Plugin zur Einbindung. Ein bisschen weniger komfortabel, dafür um einiges sicherer. Es ist ja teilweise erschreckend, was Platzhirsche wie Lastpass & Co. hier offen gelassen haben. Da gefällt mir der Open Source Ansatz um einiges besser.