
Signal Desktop: Fehler gab Zugriff auf Chats im Klartext
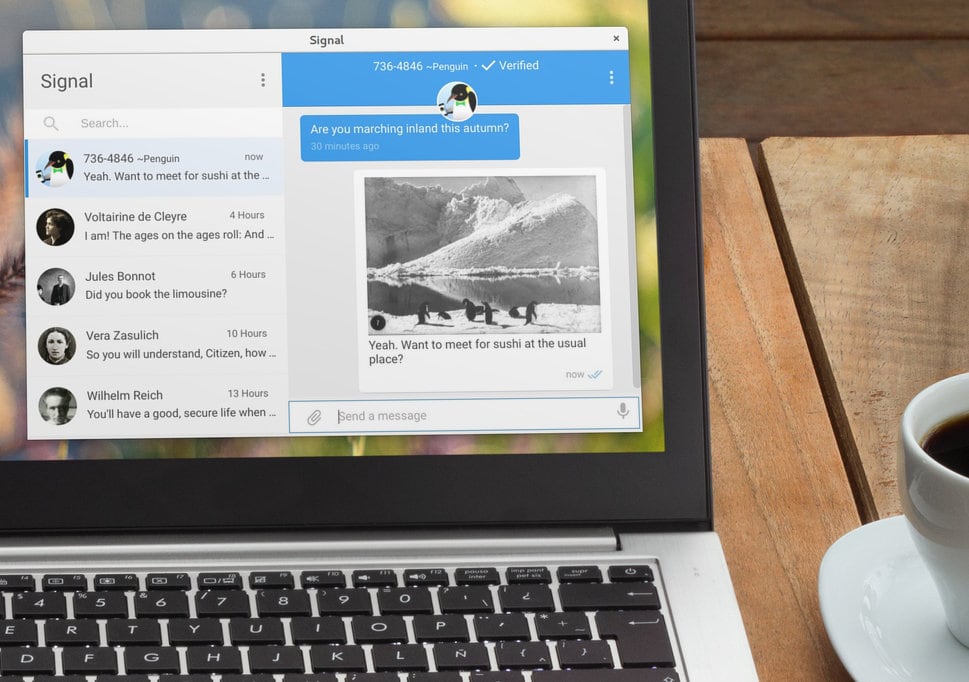
Ein System gilt so lange als sicher, bis ein Fehler entdeckt wird, der diese Sicherheit beeinträchtigt. Im Fall von Chat-Apps können solche Fehler dafür sorgen, dass eigentlich geheime Chats gar nicht mehr so geheim sind. So war es bei der Desktop-Anwendung für den Messenger Signal der Fall. Ein Fehler ermöglichte das Auslesen von Chats im Klartext, unverschlüsselt, also entgegen dem, was man eigentlich erwartet.
Der Fehler wurde von den Entwicklern allerdings schon erkannt, bevor sie von Sicherheitsforschern darauf hingewiesen wurden. Ebenso wurde der Fehler mit Version 1.11.0 für Windows, macOS und Linux behoben. Durch den Auto-Update-Mechanismus von Signal Desktop sollten demnach die meisten Nutzer schon wieder mit einer sicheren Version unterwegs sein.
Betroffen ist von dem Fehler auch nur die Desktop-Version gewesen, nicht die mobilen Apps für Android und iOS. Ob die Lücke aktiv ausgenutzt wurde, ist nicht bekannt, aber wohl eher unwahrscheinlich.

- Rasante Datenübertragung: NVMe SSD mit USB 3.2 Gen 2x2 und sequenziellen Lese-/Schreibgeschwindigkeiten...
- Schneller Anschluss: Kompatibel mit PCs, Macs, Android-Geräten, iPhone 15, Spielekonsolen, 12K-Kameras...
- Rundum verlässlich: Sturzsicher aus zu zu 3 Metern Höhe³, Rutschfeste Oberfläche, Zusätzliche...


- Hohe Kapazität: Der Toshiba Canvio Partner bietet 2TB Speicherplatz, der es Ihnen ermöglicht, eine...
- Schnelle Übertragungsgeschwindigkeit: Mit seiner USB 3.0-Schnittstelle bietet diese externe Festplatte...
- Einfache Handhabung: Schließen Sie einfach diese externe Festplatte an den USB-Anschluss Ihres Computers...

- Blitzschnelle Datenübertragung mit bis zu 500 MB/s: Dank USB 3.2 Gen 1x1 (5 Gbps) überträgst du große...
- Viel Speicher für deine Daten: 500GB Kapazität für Fotos, Videos, Games & Backups. Ideal für Content...
- Universell kompatibel: Einfach anschließen & loslegen – funktioniert nahtlos mit Windows & macOS und...












Signal ist einer von den Messengern, den ich nie nutzen würde 😉
@Lieblingsbank: Aus welchem Grund?
schon aus dem einfachen Grund, weil er so immens als sicher „beworben“ wird
Na wenn das kein Grund ist!
Lieber Dinge benutzen, die immer als unsicher betitelt werden!
Wir sind arbeitsbedingt und DSGVO-bedingt gerade erst darauf umgestiegen und ich wüsste nicht was es im Gegensatz zu Whatsapp & Co. zu bemängeln gäbe (bis auf die Userbase aber da bei uns arbeitsbedingt ist das vollkommen akzeptabel)
Den Grund würde ich auch gerne mal erfahren. Im Gegensatz zu Threema, WhatsApp und sogar Telegram, soll Signal sehr sicher sein, gerade weil der Code einsehbar ist (Open Source, z.B. Server: [Link entfernt] Ich glaube, dass sogar Snowden diesen einmal empfohlen hatte. Also was soll das Problem im Detail sein?
sogar einer der Whatsapp-Gründer hat Signal empfohlen als er Whatsapp verlassen hat und hat einen zweistelligen Millionen-Betrag in die Signal-Foundation investiert. Die Verschlüsselung die Whatsapp benutzt ist auch von Signal afaik. Wurde aber von facebook angepasst.
@Lieblingsbank: Aus welchem Grund?
Ich grübele: Wenn man sich die fehlerhafte Version aufhebt, könnte man doch auch vielleicht weiterhin Zugriff auf verschlüsselte Chats haben. Oder nicht?
Nein, die unsichere Version muss bei dem Nutzer installiert sein, der ausgespäht werden soll. Ähnlich wie der unsichere Browser beim Opfer installiert sein muss.
@Redaktion: Nix für ungut, aber eure Beiträge sind in letzter Zeit teilweise schon arg oberflächlich für ein Tech-Blog. Ich würd mir doch wünschen, dass ihr zumindest auch erklärt, was denn nun das Problem war. Dann wäre auch schnell klar, dass das ganze anscheinend nur funktioniert hat, wenn man auf eine manipulierte Nachricht per Zitat geantwortet hat. Oder versteh ich das falsch?