
Microsoft-Account ohne Passwort nutzen
Einen Zugriff auf euer Microsoft-Konto so ganz ohne Passwort? Tatsächlich mittlerweile möglich! Microsoft hat heute auch für normale Anwender diese Möglichkeit freigeschaltet, nachdem Businesskunden dies bereits Anfang des Jahres erledigen konnten. Ihr benötigt in Zukunft nur den Namen und eine weitere Komponente - beispielsweise den Microsoft Authenticator, den ich schon oft lobend als bessere App für 2FA und weitere Dinge erwähnte.
Anstatt sich also ein Kennwort zu merken oder einen Kennwortmanager zu verwenden, könnt ihr besagten Microsoft Authenticator, Windows Hello, einen Sicherheitsschlüssel oder Codes per SMS oder E-Mail verwenden. Nutzer können sich so nicht nur im Browser in ihren Microsoft-Account einloggen, auch Outlook, OneDrive, der Browser Edge, Microsoft 365 oder die Xbox-Anmeldung ist machbar. Microsoft wird diese Option in den nächsten Wochen für alle Nutzer einführen, um sich auf die Einführung von Windows 11 am 5. Oktober vorzubereiten, so das Unternehmen.
Wie das Ganze eingerichtet wird?
Wie folgt: Stellt zunächst sicher, dass ihr die Microsoft Authenticator-App installiert und mit dem persönlichen Microsoft-Konto verknüpft habt.
Besucht dann das Microsoft-Konto, meldet euch an und wählt Erweiterte Sicherheitsoptionen im Bereich Sicherheit. Unter Zusätzliche Sicherheitsoptionen findet ihr die Option Kennwortloses Konto. Wählt Aktivieren.
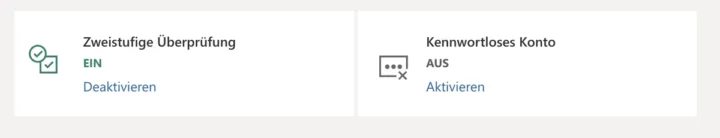
Bestätigt danach die Information:
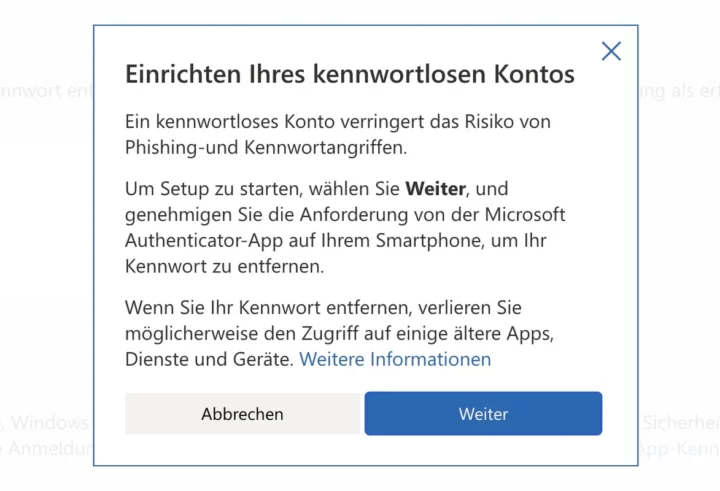
Danach seid ihr entsprechend abgesichert. Habt ihr die Auth-App nicht zur Hand, dann könnt ihr euch alternativ Codes schicken lassen - per Mail oder SMS.

- GROSSARTIGER KLANG: Die noch bessere Audioausgabe – klarere Stimmen, gewaltiger Bass – sorgt für ein...
- MUSIK UND PODCASTS: Genieße Musik, Hörbücher und Podcasts von Amazon Music, Audible, Apple Music...
- IMMER ZU DIENSTEN: Lass dir von Alexa sagen, wie das Wetter wird. Sie kann auch Timer stellen und Fragen...


- Wir stellen vor: Echo Dot Max. Ein brandneues Gerät in unserem Sortiment, das die Audioleistung des Echo...
- Musik für die Ohren. Mit 3-facher Bassleistung gegenüber Echo Dot (2022). Passt perfekt in jeden Raum...
- Gekoppelte Geräte können mehr. Verbinde kompatible Echo-Geräte in verschiedenen Räumen oder koppele...

- ECHO SPOT – Ein stylischer smarter Wecker mit Alexa, der mit großartigem Klang begeistert. Dein...
- PERSONALISIERBARE SMART CLOCK – Lies Uhrzeit, Wettervorhersage und Songtitel direkt vom Display ab...
- GROSSARTIGER KLANG – Satter Klang, klare Stimmen und tiefe Bässe. Bitte Alexa einfach, Musik...
Hinweis: Dieser Artikel enthält Affiliate-Links. Kauft ihr darüber ein, erhalten wir eine kleine Provision - ohne Aufpreis für euch und ohne Einfluss auf unsere redaktionelle Meinung.











Lässt sich auch eine andere OTP-App nutzen, z.B. 1 Password?
Ja, zumindest klappt das bei meinem Arbeitsaccount.
Gerade mit Google Authenticator ausprobiert, funktioniert leider nicht. Mir wäre eine einzelne OTP-App auch lieber. Und wie bei bma auch, funktioniert bei mir der Google Authenticator für die Nutzung von 2FA (Generierung eines 2FA-Passwortes) auch für den MS Account im Unternehmen.
Sieht aber plausibel aus, denn der MS Server scheint mit der MS OTP-App zu kommunizieren. Es wurde nämlich am Ende der Einrichtung über die Entfernung des Kennwortes eine Mitteilung an die MS OTP-App geschickt. In der MS OTP-App musste ich dann bestätigen, dass ich das Kennwort entfernen möchte. Ist also wie bei den 2FA-Apps fürs Banking.
Danke!
Hm, eigentlich ein logischer Schritt. Wozu braucht man bei Nutzung von 2FA noch ein Passwort?! Ich würde dennoch nicht auf ein Passwort verzichten; was wenn jemand der meinen Login kennt hypothetisch mal Zugang zu meinem 2FA-Device hätte? Der müsste dann mein PW nicht kennen… Für mich nach wie vor Hauptsicherheitsmerkmal…
Er müsste den Login kennen und dein entsperrtes Gerät und außerdem auch die entsperrte Authenticator App in die Finger bekommen.
Ich geh Mal davon aus, dass es Multi Factor ist und nicht nur single Factor. Also gibt es noch eine Pin oder Biometrie. Es heißt ja auch 2FA und nicht 1FA.
Ja, jedenfalls interpretiert Microsoft das so. Klassisch benutzt man zwei 1FA Komponenten, z.B. eine PIN und eine Chipkarte, um 2FA zu erreichen. Bei Passwordless Authentication braucht man nur den MS Authenticator als einen Faktor, den man ja auf dem Smartphone hat, das man noch entsperren muss (zweiter Faktor). Also hängt alles davon ab, dass das Smartphone nicht kompromitiert wird. Ich würde das eher als 1,5FA bezeichnen, denn es gibt keine zwei unabhängigen Faktoren, es ist aber weitaus besser als ein unsicheres Passwort.
Geht es eigentlich auch bei dem Firmen Konto das Kennwort komplett zu entfernen? hab es nicht gefunden.
Entscheidet das nicht der Admin deiner Firma? Bei uns läuft es über Symantec und dann für eine Zeit x über SSO.
Noch nicht, aber man kann das Ablaufdatum entfernen, ein extra langes Kennwort vergeben und es bis auf Ausnahmefälle einfach nicht mehr verwenden. Der Ersatz ist dann Hello for Business.
Ich nutze zwar privat keine Microsoft Dienste für die ein Account nötig ist, aber trotzdem ist das ein ganz guter Schritt und wahrscheinlich für die Masse der User auch sicherer als überall „passwort123“ zu verwenden. Zumindest stellt es eine größere Hürde für Angreifer dar und lässt sich auch nicht mehr durch dictionary Angriffe bruteforcen.
Generell ist aber die Kombination aus Passwort-Manager UND OTP wahrscheinlich die aktuell sicherste Authentifizierungsmöglichkeit. Aber wenn man sich Mal auf einem fremden PC (Freundin, Frau, Kumpel, Arbeitslaptop, etc.) aus welchen Gründen auch immer einloggen muss, nervt das mit dem PW Manager natürlich etwas. Grade wenn man nicht unbedingt einem Cloud Dienstleister wie 1Password all seine Passwörter anvertrauen möchte.
Ist das tatsächlich neu? Die Microsoft-App für den Zugriff auf mein Outlook.de-Konto (gleichzeitig mein Microsoft-Account) nutze ich gefühlt schon ewig.
Ich auch, allerdings kann ich mich alternativ immer noch mit dem Passwort (also ganz ohne Authenticator) anmelden. Das ist in der Form ja eher eine Komfortfunktion als eine Sicherheitsfunktion.
Ich habe den Artikel so verstanden, dass man das Konto jetzt so umstellen kann, dass es erst gar kein Passwort mehr gibt, mit dem man sich würde anmelden können.
genau beim privaten Konto konnte das Kennwort komplett gelöscht werden,
es gibt also kein Kennwort mehr mit dem sich jemand anmelden könnte
das fehlt mir jetzt noch für Office365 im beruflichen
Solange das noch freiwillig ist, okey. Googles erzwungene 2FA nervt, da geht ohne Smartphone nix mehr.
Hat sich da bei google etwas geändert? Klar, man kann sich mit dem Smartphone authentifizieren, aber Hardware-key, TOTP über Desktop App oder sogar Sprachanruf auf Festnetz geht auch. Zur Not noch die Backup-Codes.