
Google Pay: Virtuelle PayPal-Kreditkarten weisen Sicherheitslücken auf
Uns erreichte ein Tipp zu einer Sicherheitslücke bei PayPal, welche bereits im Februar 2019 vom Cybersicherheitsexperten Andreas Mayer entdeckt wurde. Möglicherweise zeichnet sich nämlich genau diese verantwortlich für die unautorisierten Abbuchungen in Verbindung mit Google Pay. Die Lücke setzt jedoch einen einmaligen physischen Zugriff auf Smartphones der Betroffenen voraus, ähnlich wie man das auch vom klassischen Ausnutzen der kontaktlosen Zahlung bei physischer Karte kennt:
PayPal benutzt für kontaktlose Zahlungen über GPay eine virtuelle Kreditkarte. Diese kann aus dem Handy mit jeder beliebigen Cardreader-App ausgelesen werden, solange der Bildschirm des Handys an ist.
Anmerkung Caschys Blog: Vorausgestzt natürlich, PayPal ist als Standardzahlungsmethode in Google Pay hinterlegt.
Die ausgelesene Karte lässt sich dann auch für Online-Transaktionen nutzen - ganz ohne Prüfung des CVC-Codes.
Jeder, der an dem Handy des Opfers vorbei geht (Bildschirm muss an sein, was in der Hosentasche leicht passiert), hat eine vollwertige virtuelle Kreditkarte ausgelesen und kann sich damit, auch Monate später, am PayPal-Account des Opfers bedienen. Das wird jetzt gerade von der organisierten Kriminalität ausgenutzt
Die entsprechende Lücke habe man bereits über das Bug-Bounty-Programm an PayPal gemeldet und auch eine Belohnung erhalten. Doch die Lücke wurde augenscheinlich jedoch nie behoben.
https://twitter.com/iblueconnection/status/1231975187270242311
Als Empfehlung rät Markus Fenske, Geschäftsführer der exablue GmbH, die virtuelle Karte, die PayPal für Google Pay generiert, vorsorglich aus eurem Account zu entfernen. Hilft natürlich nur, wenn eure Karte nicht bereits ausgelesen wurde.
Klingt nach einer potenziellen Erklärung der zahlreichen Abbuchungen, für die PayPal bisher bekanntlich nur ein sehr dünnes Statement herausgab. Würde zusätzlich auch erklären, weshalb keinerlei 2-Faktor-Authentifizierung gegriffen hat. Den Kreis der Betroffenen dürfte dies jedoch einschränken, denn fürs Auslesen der Karte ist der erwähnte einmalige, physische Zugriff notwendig.
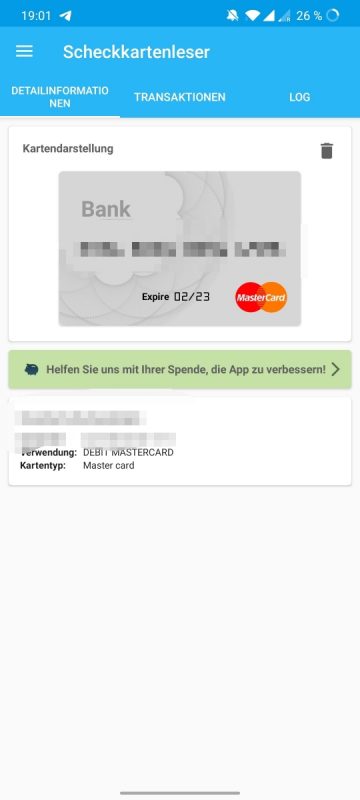
Ich habe mich da natürlich selbst dran gemacht und kann vorangegangenes bestätigen: Eine einfache Android-App genügt, um über NFC die Kartennummer und das Ablaufdatum auszulesen. Zum Test hinterlegte ich die ausgelesene Karte mal in Google Pay mittels beliebiger CVC (000), die Karte wurde umgehend für Online-Zahlungen akzeptiert.

- AKTIVE GERÄUSCHUNTERDRÜCKUNG – Die AirPods 5 bieten verbesserte Aktive Geräuschunterdrückung, um...
- HÖR, WAS UM DICH HERUM PASSIERT – Adaptives Audio kombiniert die Aktive Geräuschunterdrückung und...
- LIVE ÜBERSETZUNG – Unterhalte dich mit Live Übersetzung in verschiedenen Sprachen – ermöglicht...


- DIE WELTBESTE AKTIVE GERÄUSCHUNTERDRÜCKUNG BEI IN‑EAR KOPFHÖRERN – Reduziert bis zu 2x mehr...
- BAHNBRECHENDE AUDIO PERFORMANCE – Erlebe fantastischen, dreidimensionalen Sound mit den AirPods Pro...
- HERZFREQUENZMESSUNG – Mit der integrierten Herzfrequenzmessung kannst du deine Herzfrequenz und...

- AKTIVE GERÄUSCHUNTERDRÜCKUNG – Die AirPods 5 bieten verbesserte Aktive Geräuschunterdrückung, um...
- HÖR, WAS UM DICH HERUM PASSIERT – Adaptives Audio kombiniert die Aktive Geräuschunterdrückung und...
- LIVE ÜBERSETZUNG – Unterhalte dich mit Live Übersetzung in verschiedenen Sprachen – ermöglicht...






@caschy/Felix: Übrigens danke für Eure Berichterstattung, laut Handelsblatt.com wart ihr eine der ersten, die über das Thema berichteten 😉
[Link entfernt]
[Link entfernt] 😉 so wäre das ganze wohl erklärbar
Ich meine mich erinnern zu können, dass man die CC-Nummer (oder zumindest Teile davon) in der App angezeigt wurden, konnte jetzt aber nicht mehr nachsehen, weil die Buchungen mittlerweile aus der GPay-App verschwunden sind.
Ein vorstellbares Szenario: was ist, wenn die CC-Nummern fortlaufend generiert werden (und damit durch einfaches Iterieren von einem Angreifer ermittelt werden können)? Dann wäre die o.g. PayPal-Lücke auch ohne Datenleak ausnutzbar.
Sieht noch jemand die zwei (oder mehr) Buchungen und kann sich da mal die Nummern ansehen?
Btw. Jetzt weiß ich, warum die Buchungen verschwunden sind. Google hat scheinbar meine Verknüpfung mit dem PayPal-Konto aufgehoben (ich selbst hab die nicht deaktiviert).
Aktuell bekomme ich auch den Fehler „This card can’t be set up to pay in stores. […] You can try to add your PayPal account.“ – ja liebe Leute… genau das versuche ich doch gerade 😀
Ich dachte immer GPay gibt für jede Zahlung nur ein einmaliges verschlüsseltes Token raus und eben nicht die Daten der Kreditkarte, damit genau das (abgreifen der Kartendaten) !!nicht!! passieren kann? Mit dem Token (das dann nur GPay und PayPal kennt) bekommt der Empfänger dann das Geld von PayPal.
Wie kommt man also bitte an die Karten-Daten?
Einmalig heißt aber nicht geheim. Siehe mein Kommentar 8:13 😉 „Verschlüsselt“ – naja, möglicherweise verschlüsselt während der Übertragung zwischen Handy und Terminal. Allerdings muss das Terminal die Nummer ja erfahren, von daher ist das kein Schutz an dieser Stelle. Relevant ist das nur bei ggf. manipulierten Terminals mit MITM-Lesegerät.
Das mit den Token wird immer missverstanden. Das Token wird beim Handshake mit dem Terminal zur Autorisation der Zahlung verwendet, ist nur einmal gültig und GPay hält 10 davon vor. Trotzdem hat jede hinterlegte Karte eine PAN, da auch DAN (Device Account Number) genannt. Und die ändert sich erst beim neu hinzufügen, nicht jedoch bei jeder Zahlung…
Also auf deutsch: Es wird mit dem Token lediglich die Übertragung der Kartendaten an das Terminal verschlüsselt? Wenn das (evtl. manipulierte Terminal) die Kartendaten speichert, kann also nachträglich noch beliebig oft abgebucht werden?
So würde ich das mal behaupten, ja. (Also das was ich oben gemeint hatte)
Und so ergibt die ganze Geschichte dann auch Sinn. Egal, ob da jetzt ein Terminal-Dienstleister (sooo viele gibts da ja nicht) gehackt wurde, oder die Nummern halt deterministisch sind.
Buuuhh, und ich dacht schon man wäre da viel innovativer vorgegangen. Irgendwie hatte ich gedacht/gehofft man hätte einen Weg gefunden, sowas wie One-Time-Kreditkartendaten ans Terminal zu übermitteln, die für genau diese eine angefragte Transaktion gültig wären. Schade wäre ja auch zu schön gewesen.
Allerdings verstehe ich dann nicht mehr warum die Banken überhaupt „mitmachen“ müssen bei GPay wenn sowieso die Kreditkartendaten ans Terminal geschickt werden, dann würde das ja mit jeder x-beliebigen Karte von jeder Bank funktionieren?
Dreimal darfst du raten – Google möchte natürlich tracken können 🙂 Klar würde das so einfach gehen, das würden aber vermutlich auch die KK-Unternehmen nicht mitmachen, weil dann ja quasi jede KK „geklont“ werden kann.
Das klingt für mich alles sehr komisch, sind Handys nicht geschützt dagegen in der Tasche anzugehen, und selbst wenn es aus Versehen passiert, ich glaube mein Lockscreen muss entsperrt sein damit es funktioniert zum bezahlen.
Noch komischer ist in dem Moment wo ein Mensch aus Versehen in der Tasche an sein Handy kommt, da ist ja niemand mit einem Gerät was das Auslesen kann in der Sekunde neben diesen Mensch und ganz dicht auf kuschelkurs an diesen Mensch dran?
Diese Geschichte stinkt zum Himmel, dass diese sicherheitslücke existiert würde ich nicht bestreiten, aber ich denke die Daten wurden an das abgefischt, z.b. ein Fake Terminal oder so, oder vielleicht gehackte Terminals, bei mein Aldi hingen letztens vormittag Schilder vorne am Laden das EC Zahlungen nicht gehen, wurden vielleicht sogar die ec-Terminals gehackt oder so?
Wie oben schon schrieb in Kurzfassung
Mein Mi9T geht nicht ohne entsperrt zuwerden!
Den physischen Zugriff halte ich für ausgeschlossen.
Es werden bei jedem Bezahlvorgang von Googlepay neue tokenś generiert.
Wenn Paypal die Karte auch als Onlinebezahlungsmittel ohne CVC zulässt schon doof.
Ich denke der Hase liegt wo anders begraben. Vlt. ist ja nichtmal Paypal selbst Schuld, das die Kreditkarteninfoś rausgekommen sind, sondern über eine Datenpanne des Finazdienstleisters welche die Terminals betreibt, wobei auch da ja nicht jeder Händler mit der gleichen Firma zusammen arbeitet.
Für mich steht fest irgendwo in der digitalen Kette is ein Datenleck, welches die Kreditkarteninfoś preis gibt. umsoverwerflicher von Paypal die CVC nicht zuprüfen.
Korrekt. Das jemand durch die Lande reist und Androiden mit eingerichteter PP-virtual-Kreditkarte-GooglePay jagt…. klingt mehr als unwahrscheinlich.
Ich gehe von einem Hack bei Paypal oder einem Terminal Dienstleister aus. Solange das jeweilige Unternehmen selbst keinen Beweis dafür hat, wird aber erstmal die Schuld auf den Endbenutzer geschoben. Klare Sache.
Bin gerade selbst froh, vor einem Jahr den Absprung von GooglePay mit PP-Kreditkarte gemacht zu haben. Mitsamt neuem Girokonto. Weil ich wirklich sehr viel (jetzt mit Apple Pay) zahle.
Das vermute ich auch. Interessanterweise konnte ich am Freitag und Samstag nicht mit Visa bezahlen. Und es ging nicht nur mir so. Meine Vermutung: Angriff auf Kreditkartenunternehmen. Visa hats bemerkt und erst mal gesperrt, Mastercard nicht (PayPal in Google Pay ist eine virtuelle Mastercard).
Gerad mal mit meinem Mi9T getestet und meiner Fossil Sport. Ohne die Gpay App auf der Uhr zu starten und zu entsperren. Ging mit der Scheckartenleser app nix. Danach war bei mir die Karte angezeigt (Debit Mastercard der N26) aber alles „xxxxxxxx“ einzig das es eine Debit Mastercard und die Mac vom NFc modul wurde angezeigt.
Felix mit welchen Smartphone hast du es getestet? Werde heut Nachmittag mal mein Mi9T und dann die Scheckartenleserapps aufs Mi9Tpro meiner Freundin machen.
Offensichtlich reagiert Google auf die Panne. Bei mir ist die „Paypal-Karte“ in GPay deaktiviert worden und ein Hinzufügen ist derzeit nicht möglich.