
Google Chrome: So sollen Erweiterungen sicherer werden
Google möchte weiter für Sicherheit sorgen. Laut eigenen Aussagen hat man mittlerweile 180.o00 Erweiterungen im Chrome Web Store und die Hälfte aller Chrome-Nutzer haben zumindest eine oder mehr Erweiterungen im Einsatz. Man habe in letzter Zeit viel für die Sicherheit getan, doch in Zukunft solle es noch sicherer werden.
Benutzerkontrollen für Hostberechtigungen
Ab Chrome 70 haben Benutzer die Wahl, den Zugriff des Erweiterungs-Hosts auf eine benutzerdefinierte Liste von Websites zu beschränken oder Erweiterungen so zu konfigurieren, dass sie einen Klick erfordern, um Zugriff auf die aktuelle Seite zu erhalten. Sprich: Der Nutzer muss etwas mehr nachdenken, was eine Erweiterung wo darf.
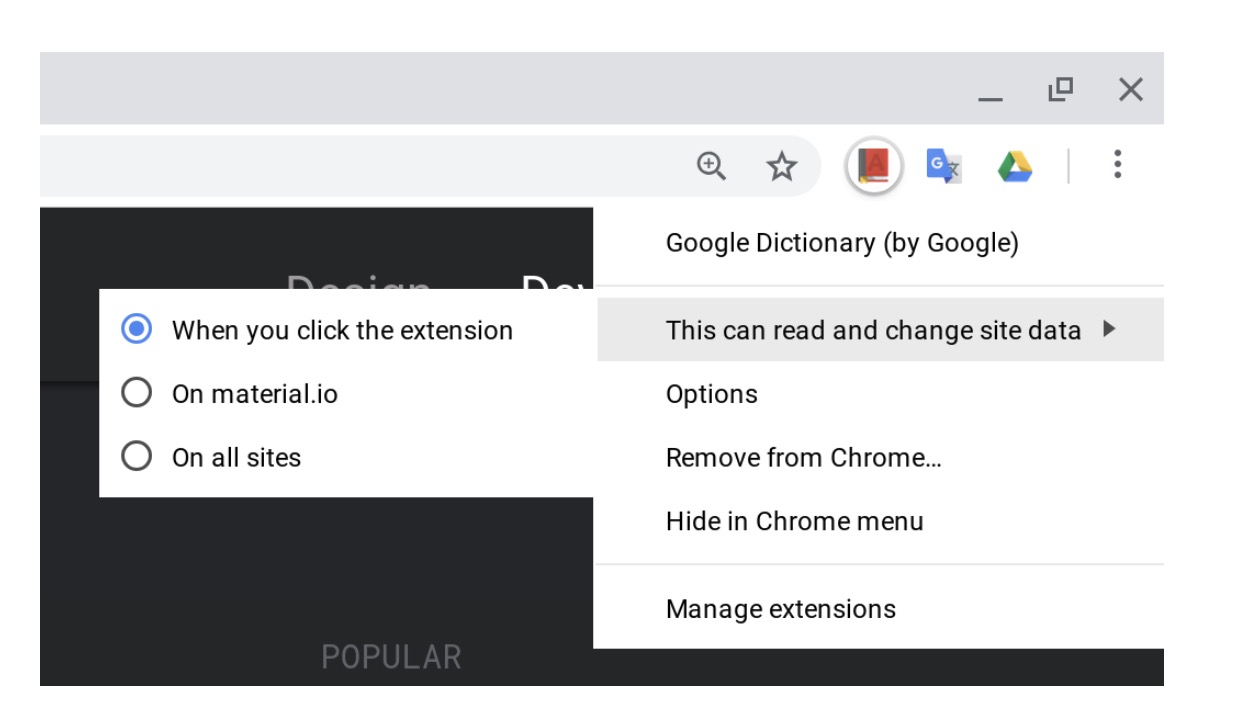
Host-Berechtigungen haben laut Google zwar Tausende von leistungsstarken Anwendungsfällen für Erweiterungen ermöglicht, aber sie haben auch zu einem breiten Spektrum von Missbrauch - sowohl böswilligen als auch unbeabsichtigten - geführt, da sie es Erweiterungen ermöglichen, Daten auf Websites automatisch zu lesen und zu ändern.
Änderungen am Review-Prozess der Erweiterungen
In Zukunft werden Erweiterungen, die besonders sensible Berechtigungen anfordern, einer zusätzlichen Compliance-Prüfung unterzogen. Google prüfe auch sehr genau Erweiterungen, die remote gehosteten Code verwenden und ständig überwacht werden.
Neue Anforderungen an die Lesbarkeit von Code
Ab heute wird der Chrome Web Store keine Erweiterungen mit verschlüsseltem Code mehr zulassen. Dazu gehört sowohl Code innerhalb des Erweiterungspakets als auch jeder externe Code oder jede externe Ressource, die aus dem Web abgerufen wird. Diese Richtlinie gilt ab sofort für alle neuen Verlängerungsanträge. Bestehende Erweiterungen mit verschlüsseltem Code können in den nächsten 90 Tagen weiterhin Updates einreichen, werden aber Anfang Januar aus dem Chrome Web Store entfernt, wenn sie nicht konform sind.
Heute enthalten über 70% der bösartigen und richtlinienverletzenden Erweiterungen, die man aus dem Chrome Web Store blockiere, verschlüsselten Code, so Google.
Erforderliche 2-stufige Verifizierung
Ab dem Jahr 2019 ist die Nutzung der 2-stufigen Verifizierung für Chrome Web Store Developer Accounts erforderlich. Wenn eine Erweiterung populär wird, kann sie Angreifer anziehen, die sie stehlen wollen, indem sie das Konto des Entwicklers übernehmen. Dies soll die 2FA unmöglich machen.

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key C NFC...
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key C NFC über USB-C ein und tippen Sie...
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F...

- Für über 1000 Konten: Kompatibel mit Google, Microsoft und Apple. Ein einziger Security Key NFC sichert...
- Schnelle und bequeme Anmeldung: Stecken Sie Ihren Security Key NFC über USB-A ein und tippen Sie darauf...
- Bewährte Passkey-Technologie: Verwendet die neuesten Passwortstandards (FIDO2/WebAuthn & FIDO U2F...

- Prüfen Sie die FIDO2-Kompatibilität im Handbuch. Hinweis: ID Austria wird nicht unterstützt (erfordert...
- NFC wird ausschließlich bei mobiler Authentifizierung unterstützt, NICHT unter MacOS oder Windows...
- Funktioniert problemlos mit USB-A- und USB-C-Anschlüssen sowie mit Near Field Communication (NFC). Dank...












Wir freuen uns auf sachliche, konstruktive und gerne humorvolle Beiträge. Da wir hier wie mit real anwesenden Personen umgehen möchten, löschen wir Kommentare, die nur herabwürdigen oder völlig am Thema vorbeigehen. Ein Recht auf Veröffentlichung besteht nicht. Mit dem Absenden stimmst du unserer Datenschutzerklärung und der Speicherung deiner Daten zu.