
1.1.1.1: Cloudflare startet schnellen DNS-Dienst mit Fokus auf Privatsphäre
Was sich wie ein Aprilscherz anhört, ist keiner. Cloudflare - vielen vielleicht als Dienste-Anbieter für Content Delivery Networks, Internetsicherheitsdienste und verteilte DNS-Dienste bekannt, hat seinen eigenen DNS-Server für die Massen an den Start gebracht. Das, was viele vielleicht als Googles 8.8.8.8 kennen, ist bei Cloudflare die 1.1.1.1 und die 1.0.0.1.
DNS ist das Verzeichnis des Internets. Wenn man auf einen Link klickt, eine E-Mail sendet, eine mobile Anwendung öffnet, muss das Gerät oft als erstes die Adresse einer Domain nachschlagen. Es gibt zwei Seiten des DNS-Netzwerks: Authoritative (die Inhaltsseite) und Resolver (die Konsumentenseite).
Jede Domain benötigt einen autoritativen DNS-Provider. Cloudflare hat seit dem Start im September 2010 einen extrem schnellen und weit verbreiteten Authoritativen DNS-Dienst betrieben. 1.1.1.1 ändert (direkt) nichts an Cloudflares Authoritative DNS Service.
Auf der anderen Seite des DNS-Systems befinden sich Resolver. Jedes Gerät, das sich mit dem Internet verbindet, benötigt einen DNS-Resolver. Standardmäßig werden diese Resolver automatisch von dem Netzwerk gesetzt, mit dem Nutzer sich verbinden. In den meisten Fällen schreibt der Provider den DNS vor, Rechner beziehen diesen dann ebenfalls automatisch, so Cloudflare.
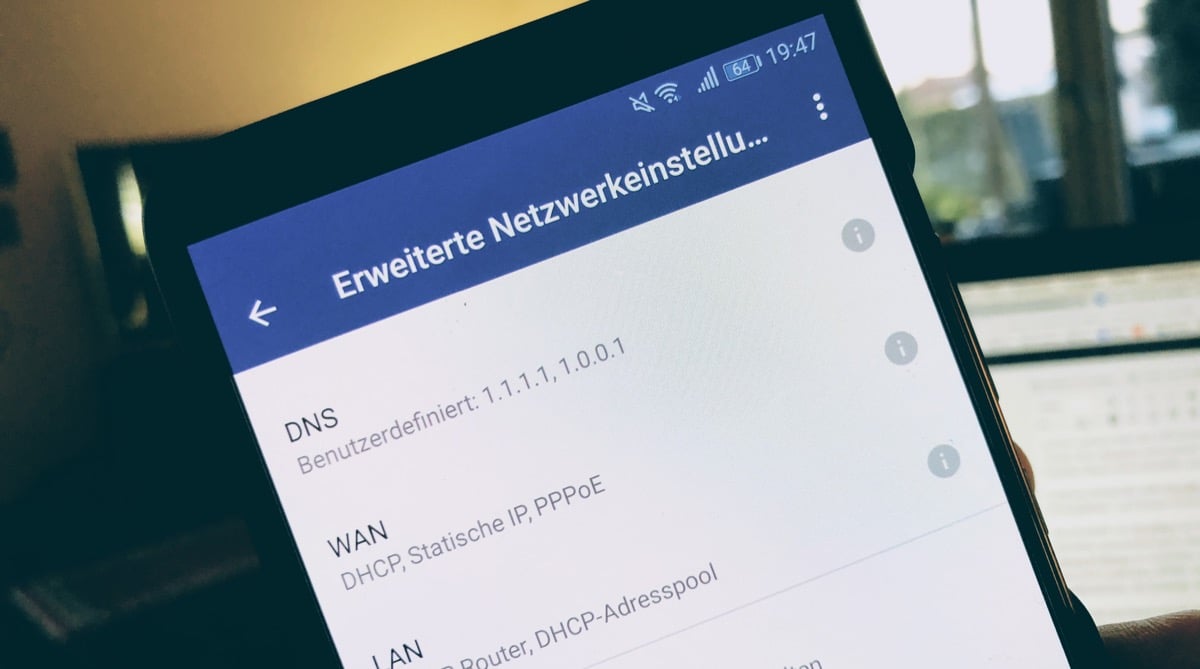
In diesem Konstrukt sieht Cloudflare - um das Ganze einmal abzukürzen - nicht nur das Problem, dass viele Anbieter einen Ticken langsamer sind, man sehe auch Privatsphären- und Zensur-Probleme. Aus diesem Grunde gibt es eben jetzt für Interessierte die 1.1.1.1 als DNS-Sever.
Das Geschäft von Cloudflare ist nie darauf ausgerichtet gewesen, Nutzer zu verfolgen oder Werbung zu verkaufen, so die Betreiber in der Ankündigung. Man betrachte personenbezogene Daten nicht als Vermögenswert, sondern als toxisches Gut. Obwohl man einige Protokollierungen benötige, um Missbrauch und Debug-Probleme zu vermeiden, könne man sich keine Situation vorstellen, in der man diese Informationen länger als 24 Stunden benötigen würden. Deshalb habe man sich verpflichtet, KPMG, die Wirtschaftsprüfungsgesellschaft, anzuhalten, den Kodex und die Praktiken jährlich zu prüfen und einen öffentlichen Bericht zu veröffentlichen, der bestätigt, dass man das tue, was man gesagt hat. Die Sache ist: Es ist immer noch eine US-Bude, dessen sollte man sich bewusst sein.
Solltet ihr das Ganze einmal ausprobieren wollen, dann kommt das natürlich auf euer Setup daheim an. Manche können den DNS direkt im Router ändern und die angeschlossenen Geräte übernehmen diesen dann automatisch. Wie man den DNS-Server auf Geräten ändert, ist hier weiter unten nachzulesen. Eine Seite, die Geschwindigkeiten von DNS-Servern anzeigt, findet ihr hier. Ob euer DNS-Server der von Cloudflare nach der Änderung ist, kann man beispielsweise über eine externe Seite sehen.

- Flächendeckendes WLAN ist der heimliche Traum eines jeden Hausbesitzers. Ganz oben im Kinderzimmer...
- Der Vorteil von TP-Link Deco Mesh im Vergleich zu herkömmlichen WLAN-Repeatern und Powerline: 1) Die...
- Deco M4 bietet eine schnelle und stabile Verbindung mit einer Geschwindigkeit von bis zu 1167 Mbps...


- Hohe Geschwindigkeit und mehr Verbindung mit Wi-Fi 6 Mesh: Geschwindigkeit bis zu 3000 Mbit/s...
- KI-gesteuertes Mesh und Abdeckung von bis zu 604 m²: Deco X50 lernt automatisch Ihre Netzwerkumgebung...
- Neue Lösung zum Aufbau eines Mesh-Netzwerks: Deco X50 ersetzt herkömmliche Repeater, WLAN-Router und...

- WLAN-Geschwindigkeiten - 5 GHz: 1201 Mbit/s (802.11ax) 2,4 GHz: 300 Mbit/s (802.11n). BEACHTUNG! WLAN...
- Packungsinhalt: 3 x Deco X1500, 1 x RJ45-Ethernet-Kabel, 3 x Stromadapter, 1 x Kurzanleitung zur...
- Robuste Kindersicherung – Begrenzen Sie die Online-Zeit und blockieren Sie unangemessene Websites...










also so neu ist das nu auch nicht.. Nutze das schon nen Monat.. Weil ja VF per Gericht gezwungen wurde z.B kinox.to zu sperren.
[Link entfernt]
IP-Adresse: 1.1.1.1
Provider: Google
Region: Research (AU)
Ort: Melbourne
Irgendwie ein seltsames Ergebnis? Ist das nur die Domain 1dot1dot1dot1.cloudflare-dns.com die da gelistet ist?
Check lokal W10 PC über nslookup server:
Standardserver: 1dot1dot1dot1.cloudflare-dns.com
Address: 1.1.1.1
Das sieht schon besser aus…
Wie kriege ich die Info wo der DNS sitzt der bei 1.1.1.1 genutzt wird?
Vielleicht doch keine so gute Idee, das einfach zu benutzen, zumindest im jetzigen Zustand: [Link entfernt]
„Wo der DNS sitzt“ kann man nicht einfach so feststellen, traceroute gibt aber zumindest Hinweise, z.B.
# traceroute 1.1.1.1
traceroute to 1.1.1.1 (1.1.1.1), 30 hops max, 60 byte packets
1 fritz.box (192.168.178.1) 0.540 ms 0.409 ms 0.555 ms
2 stu1902aihr001.versatel.de (62.214.63.94) 10.783 ms 10.719 ms 14.319 ms
3 62.214.37.253 (62.214.37.253) 14.479 ms 14.172 ms 14.290 ms
4 62.214.37.142 (62.214.37.142) 18.932 ms 62.214.37.138 (62.214.37.138) 18.937 ms 62.214.37.142 (62.214.37.142) 18.822 ms
5 de-cix-frankfurt.as13335.net (80.81.194.180) 21.880 ms 25.829 ms 18.538 ms
6 1dot1dot1dot1.cloudflare-dns.com (1.1.1.1) 18.531 ms 15.525 ms 19.160 ms
In dem Fall erfolgt die Übergabe offenbar am DECIX (Hop 5 ist der erste cloudflare-hop) und der Server steht nicht weit weg davon.
@Caschy: Sehr guter Artikel! Deutlich besser als der von Golem.de
Ein Netter Nebeneffekt: Während mit dem Google-DNS das Vodafone-WiFi-Calling nicht funktioniert (Angeblich, weil Vodafone davon ausgeht, dass man sich nicht in Deutschland befindet), funktioniert dieser DNS zusammen mit dem WiFi-Calling! Juhu, endlich nicht mehr der lahme DNS meines Providers 🙂