
Google blockt GApps auf nicht zertifizierten Geräten – Whitelist für Custom-ROM-Nutzer
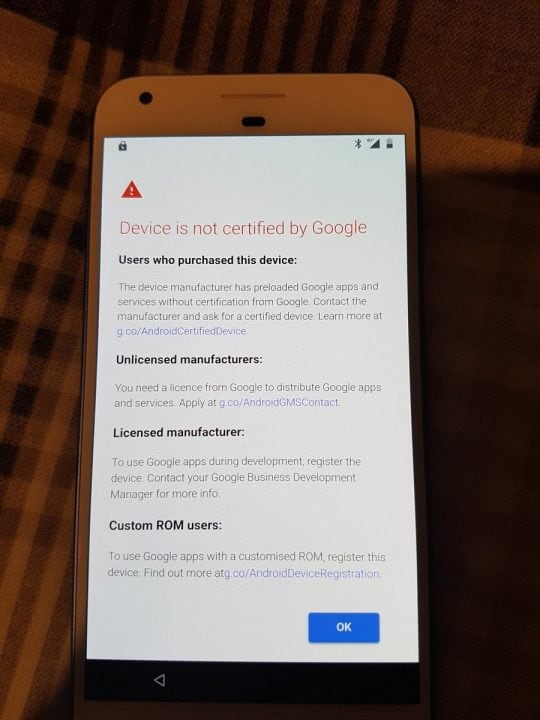
Android-Smartphones werden nicht immer mit vorinstallierten Google-Apps (Play Store, Play Services etc.) ausgeliefert, vor allem bei einigen chinesischen Modellen ist das der Fall. Das liegt unter anderem daran, weil der Hersteller ein paar Regeln einhalten muss (Compatibility Definition Document), um die Compatibility Test Suite zu bestehen. Erst wenn das der Fall ist, können die Google-Apps vom OEM vorinstalliert werden.
Vielen Herstellern ist das zu viel Aufwand und somit wird der Käufer einfach motiviert, die GApps selbst zu flashen. In der Vergangenheit hat der Konzern jedoch nichts gegen dieses Schlupfloch getan. Das scheint nicht mehr ganz so locker gesehen zu werden, denn laut XDA Developers hat man einen Check in die Google Play Services eingebaut, der das Build-Datum des Images überprüft.
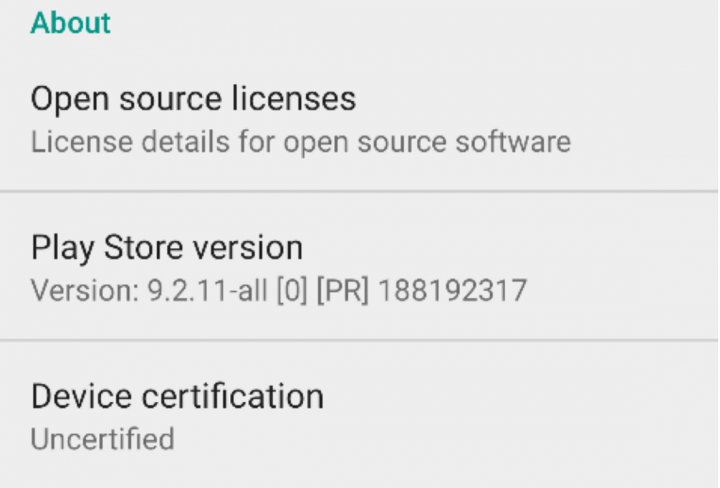
Liegt das Datum nach dem 16. März kann, bekommt das Gerät einen "Uncertified"-Stempfel und der Anwender kann sich nicht mehr erfolgreich an den Google-Diensten anmelden. Die Custom-ROM-Nutzer unter euch müssen nun jedoch nicht in Panik verfallen, denn ihr könnt euch für eine Whitelist anmelden und das Gerät freischalten lassen. Insgesamt 100 Android-IDs können auf euren Account freigeschaltet sein. Da diese ID bei jedem Zurücksetzen erneuert wird, kann die Liste schnell voll sein.
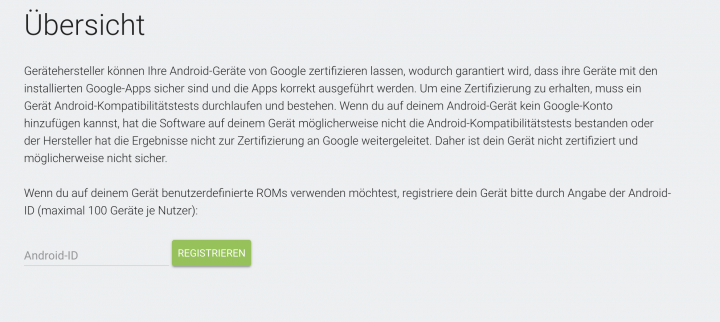
Leider steht die Android-ID nicht wie die IMEI in den Einstellungen. Um diesen Identifikator zu bekommen, könnt ihr in den ADB-Tools folgendes Kommando benutzen:
settings get secure android_id
Im Moment scheint der Block nur den Anmeldeprozess zu betreffen, solltet ihr also ihr diesen auf eurem Gerät bereits abgeschlossen haben, könntet ihr Glück haben. An und für sich ist die Sache nicht so schlecht, da Google hier wieder etwas für die Sicherheit eurer Daten tut. Leider verkompliziert sich damit aber auch die Nutzung von älteren Geräten mit ROMs von XDA und Co.

- Vorteilspaket enthält: Google Nest Mini 2. Generation Bluetooth-Lautsprecher mit Englisch, Spanisch...
- Es funktioniert überall: Einfach zu bedienen und startet automatisch in Englisch, wenn Sie zum ersten...
- Fügt sich direkt in Ihr Zuhause ein. Sieht toll aus auf einem Nachttisch, Regal, Arbeitsplatte oder der...

- GROSSARTIGER KLANG: Die noch bessere Audioausgabe – klarere Stimmen, gewaltiger Bass – sorgt für ein...
- MUSIK UND PODCASTS: Genieße Musik, Hörbücher und Podcasts von Amazon Music, Audible, Apple Music...
- IMMER ZU DIENSTEN: Lass dir von Alexa sagen, wie das Wetter wird. Sie kann auch Timer stellen und Fragen...


- GROSSARTIGER KLANG: Die noch bessere Audioausgabe – klarere Stimmen, gewaltiger Bass – sorgt für ein...
- MUSIK UND PODCASTS: Genieße Musik, Hörbücher und Podcasts von Amazon Music, Audible, Apple Music...
- IMMER ZU DIENSTEN: Lass dir von Alexa sagen, wie das Wetter wird. Sie kann auch Timer stellen und Fragen...









Ich verstehe auch einfach nicht, inwiefern diese Maßnahme der Sicherheit dienlich sein soll. Kann das jemand erklären?
In dem Android Compatibily Definition Document ist sehr genau beschrieben, welche Voraussetzung eine Android-Version erfüllen muss, damit GApps installiert werden dürfen. Folglich müssen die Geräte auch getestet werden. In Voraussetzungen wird auch erklärt wie Berechtigungen und andere Sicherheitsthemen gehandhabt werden müssen. Lässt ein OEM seine Geräte nicht testen, gehe ich zwangweise davon aus, dass bestimmte Kriterien aus dem Dokument nicht erfüllt sind und somit eventuell auch das Sicherheitsmodell etc. nicht vollständig passen.
Der Beitrag wirft ziemlich viele Fragen auf, zB. was die Nutzung von Android auf PC-Systemen wie PhoenixOS betrifft. Bin mal gespannt.
In dem Android Compatibily Definition Document ist sehr genau beschrieben, welche Voraussetzung eine Android-Version erfüllen muss, damit GApps installiert werden dürfen. Folglich müssen die Geräte auch getestet werden. In den Voraussetzungen wird auch erklärt, wie Berechtigungen, Premium SMS Warnungen und andere Sicherheitsthemen wie bspw. Kernel Security Features gehandhabt werden müssen. Lässt ein OEM seine Geräte nicht testen, gehe ich zwangweise davon aus, dass bestimmte Kriterien aus dem Dokument nicht erfüllt sind und somit eventuell auch das Sicherheitsmodell etc. nicht vollständig passt.
Ich habe durchaus eine gesunde Portion Misstrauen, nur lege ich die eben zuerst an dem OEM an, der seine Geräte nicht durch den Test schickt. Dann gern auch bei Google.
Interessant ist, dass mein OnePlus 3T – ungerootete Stock-Firmware, aber entsperrter Bootloader – im Play Store auch anzeigt, das Gerät sei nicht zertifiziert. Play Store stoppen und Daten löschen hat nicht geholfen. Ich bin ja mal gespannt, wie sich das entwickelt, nicht dass gerootete oder entsperrte Geräte auch betroffen sind…
Das ist so, Geräte mit entsperrtem Bootloader wie mein Oneplus 5 werden als nicht zertifiziert angezeigt.
Am Bootloader liegts nicht.
Eher am verwendeten Root, (oder natürlich auch generell am ROM).
Ich habe hier ein ehemaliges Android-One Gerät mit LineageOS 14.1, Magisk 16 und (natürlich) entsperrtem Bootloader = Zertifiziert.
Gleiche Konstellation, aber ohne Magisk, dafür mit Lineage-eigenem Root = Unzertifiziert.
EDIT: Gerade auf einem anderen Gerät (Wileyfox Storm) verifiziert!
Sobald Lineage-Root entfernt ist, der Play-Store zurück gesetzt und Cache/Dalvik/Art gewiped werden, ist LineageOS zertifiziert.
Also „Entwarnung“ für alle Lineage User…
Interessant. Habe ein HTC One M8, *mit* Lineage Root, und das wird mir auch als „zertifiziert“ angezeigt. Ein anderes Gerät (Tablet) mit derselben Konfiguration hingegen nicht…
Ein Sony Z1 Compact konnte ich heute Morgen noch mit 8.1 incl. Play Store ohne Probleme komplett neu einrichten. In der Play Store App steht nichts bezüglich Zertifizierung, das Feld gibt es nicht. Play Store Version 9.3.14
Hm, mein Nexus 7 LTE läuft mit LineageOS.org build 21. März, also nach dem 16. und da steht immer noch zertifiziert. Hoffe, das bleibt so ohne Aufwand…
Schlecht recherchiert und zitiert. XDA weiß es genauer!