
AdGuard startet eigenen DNS-Dienst
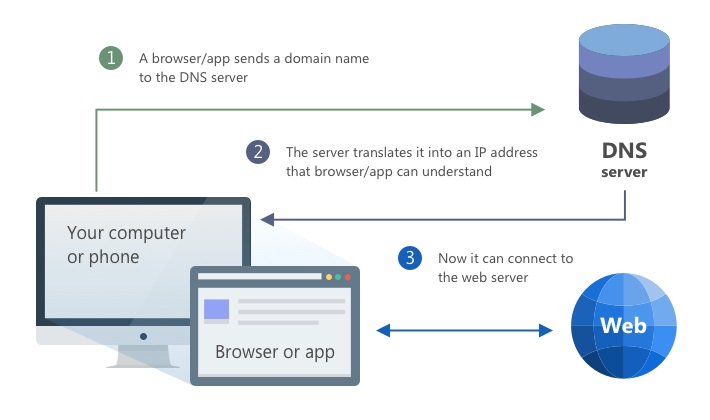
DNS ist das Verzeichnis des Internets. Wenn man auf einen Link klickt, eine E-Mail sendet, eine mobile Anwendung öffnet, muss das Gerät oft als erstes die Adresse einer Domain nachschlagen. Es gibt zwei Seiten des DNS-Netzwerks: Authoritative (die Inhaltsseite) und Resolver (die Konsumentenseite).
Jede Domain benötigt einen autoritativen DNS-Provider. Auf der anderen Seite des DNS-Systems befinden sich Resolver. Jedes Gerät, das sich mit dem Internet verbindet, benötigt einen DNS-Resolver.
Standardmäßig werden diese Resolver automatisch von dem Netzwerk gesetzt, mit dem Nutzer sich verbinden. In den meisten Fällen schreibt der Provider den DNS vor, Rechner beziehen diesen dann ebenfalls automatisch.
Komplizierte Geschichte, mit der man als normaler Nutzer zum Glück nur wenig zu tun hat. Allerdings ist es so, dass es Provider gibt, die über den bereitgestellten DNS-Dienst Daten der Nutzer sammeln - nämlich welche Seiten diese besuchten. Des Weiteren kann das System zur Zensur genutzt werden, da Seiten gesperrt oder umgeleitet werden können. Passiert sogar hier in Deutschland, Vodafone blockt beispielsweise über DNS Webseiten.
Es gibt auch Anbieter, die kostenlos oder kostenpflichtig DNS-Dienste anbieten, sie versprechen entweder Zensurfreiheit, Geschwindigkeit oder Anonymität. Beispiele sind Cloudflares DNS 1.1.1.1 oder Googles 8.8.8.8. Auch AdGuard hat nun einen DNS-Dienst am Start, angeblich super sicher, Open Source und flott unterwegs. AdGuards Lösung unterstützt DNS-over-HTTPS als auch DNS-over-TLS.
Letzteres bedeutet, dass man deren Server auch unter Android Pie unter "Private DNS" nutzen kann, Root, spezielle Apps oder andere Varianten über Pseudo-VPN entfallen somit (je nach System: Einstellungen ? Netzwerk & Internet ? Private DNS). Laut AdGuard blockt man so auch Tracker und Werbung, dies allerdings nicht In-App oder so. AdGuard bietet zwei Stufen an, einmal die normale Version und die verschärfte Familien-Variante.
Die letztgenannte Option blockiert Inhalte für Erwachsene und erzwingt die sichere Suche in Suchmaschinen zusätzlich zur Traffic-Filterung. Der DNS-Dienst ist kostenlos, laut Hersteller finanziert man sich weiter über die Werbeblocker-App.
Angaben des Herstellers:
176.103.130.130 or 176.103.130.131 for „Default“;
176.103.130.132 or 176.103.130.134 for „Family protection“.
DNS-over-TLS:
Use dns.adguard.com string for „Default“ or dns-family.adguard.com for „Family protection“.
DNS-over-HTTPS:
Use https://dns.adguard.com/dns-query for „Default“ and https://dns-family.adguard.com/dns-query for „Family protection“ mode.

- Aktives Noise-Cancelling: Mit der Smart-Ambient-Funktion können Ablenkungen ausgeblendet werden und es...
- Pausenlose Musik: 10 Stunden Wiedergabedauer und zusätzliche 30 Stunden durch drei volle Akkuladungen in...
- Kristallklare Anrufe: Zwei Mikrofone pro Ohrhörer erfassen die Stimme und blenden Umgebungsgeräusche...


- One Brand Upgrade: soundcore wird Anker soundcore. soundcore war schon immer Teil von Anker. Jetzt wird...
- HYBRID ACTIVE NOISE CANCELLING: Dank der Kombination aus 2 internen und 2 externen Mikrofonen erkennen...
- KLANGPROFIL IN HÖCHER PRÄZISION: Die Kopfhörer mit Geräuschunterdrückung verfügen über dynamische...

- One Brand Upgrade: soundcore wird Anker soundcore. soundcore war schon immer Teil von Anker. Jetzt wird...
- KRAFTVOLLER BASS: Die kabellosen soundcore P20i Earbuds haben übergroße 10-mm-Treiber, die einen...
- PERSONALISIERTE EQs: Mit der soundcore App kannst du die Steuerung der Bluetooth-Kopfhörer anpassen und...






Da muss man halt Vertrauen haben.
Ich vertraue lieber PI-Hole auf einem Raspberry.
Den Ad-Guard DNS könntest Du auch lokal installieren. Allerding war der, als ich ihn mir vor einiger Zeit mal angesehen habe, noch weit hinter Pi-Hole zurück. Die von Ad-Guard betriebenen DNS gan es da auch schon im Betanetrieb. Located in Russland und schnarchlangsam.
Darum war es eine Beta. Inzwischen haben die Server in der ganzen Welt, u. a. in Frankfurt. Latenz ist fast so niedrig wie mit 8.8.8.8
Ich gehöre aber auch nicht zu den Aluhüten. Ich finde es eher beruhigend, nicht den DNS meines Providers zu nutzen, damit der sämtliche Verkehrsdaten gebündelt hat. Meine IPv4/6 wechselt alle 24h, der Adguard DNS ist ohne Registrierung nutzbar. Das ist für mich ausreichend obscurity.
Welche Daten soll dein Provider denn zusätzlich erhalten, wenn du deren DNS benutzt, die nicht eh anderweitig anfallen? Mir fallen da kein Szenario ein, das entfernt realistisch ist.
Pi Hole + Raspberry Pi ist auch für mich die optimale Lösung. So wird das gesamte Heimnetzwerk gegen Werbung, Tracking und andere unnütze Anfragen geschützt. Im Übrigen gibt es viele alternative DNS-Anbieter, z.B. auch vom CCC.
Btw., warum wird hier in diesem Block eigentlich nichts zum aktuellen CCC-Kongress gepostet?
Weil der CCC-Kongress immer mehr ins politische abdriftet und eher einem Parteikongress der Linken ähnelt.
Der CCC war schon immer links und lässt sich sicher nicht einer einzigen Partei zuordnen. Es gibt sicher noch genug Technikbeiträge, es lässt sich ja alles nach belieben filtetn. Hier im Blog gibts ja auch ab und zu politische Beiträge, also finde ich schon dass einige wenige ausgewählte Beiträge hier in den Blog passen würden.
Nicht zu vergessen, den SJW und Gender-Wahnsinn, den sie sich auf die Fahnen geschrieben haben.
Wer auf das alles steht, ist bei Heises CCC „Artikeln“, bestens aufgehoben. :/
Wenn man sich mehr für das repressive und nationalistische Internet wie z.B. in Russland oder China interessiert, welche Newsseiten würdest du empfehlen?
^^ Auch wenn Du ansonsten keine Fakten vorbringen kannst, hättest du zumindest noch irgendwas mit AfD einflechten sollen.
So macht deine Polemik keinen Sinn…EOD
😛
Schön hier einmal mehr zu sehen, dass in Diskussionen im Internet nur Extrema existieren. Potzblitz, es gibt eine Welt jenseits von Gender UND Faschismus. Ich habe lange das Chaosradio gehört, seitdem da aber Sprecher*InnenX des AStA Genderpolitik ihre weitschweifenden Monologe zu Protokoll geben habe ich mir das abgewöhnt. Schade, aber ist so, das sage ich als Frau in der IT. Alleine, dass der CCC zB Seminare zum Coden nur für Frauen anbietet ist eine Beleidigung für alle Frauen (aber auch Männer). Warum nicht gleich wieder Geschlechtertrennung in Schulen und Badeanstalten einführen? Ausgrenzung von Männern und Abgrenzung von Frauen hat nichts mit Gleichberechtigung zu tun, sondern ist typisch überdrehte Femen-Männerverachtung, mit der Vorstellung, dass Männer das größte Problem der Frauen sind (klar, dann lass einfach Männer vor der Tür, Problem gelöst).
Mit „links“ hat das nur insofern was zu tun, als dass dieser Zynismus – alle Menschen sind gleich, Frauen sind gleicher – vom politisch linken Lager aus irgendwelchen Gründen mitgetragen wird.
Sabine, deinen Kommentar find ich gut. Danke.
Fällt dir was zu meinem Anliegen ein – unten [Link entfernt]
+ [Link entfernt]
+ [Link entfernt]
Sabine, dein Kommentar gefällt mir.
Für mich, 76, ist der Dialog zu DNS hier nicht so leicht nachvollziehbar und vielleicht kannst du mir zu meinem Anliegen (unten) helfen:
[Link entfernt] + nachfolgende #comment-911016+044.
NZZ.ch
Hab ich sogar im Abo, endlich Mal eine neutrale Sicht der Dinge.
2. Versuch. Wird hier bei bestimmten Schlagwörtern zensiert?
Ich kann auch Pi Hole + Raspberry Pi empfehlen. So wird das gesamte Heimnetzwerk vor unerwünschten DNS-Anfragen geschützt.
Richtig, ich auch. Aber natürlich braucht auch der pi.hole nen DNS-Server, oder besser mehrere.
Nicht unbedingt. Pi-hole arbeitet super mit Unbound zusammen und bekommt dann die DNS-Einträge von Unbound, welches sich mit den Root-DNS-Servern verbindet. Somit ist man, was DNS-Einträge angeht, so unabhängig wie nur möglich.
Ohne gleich zum PiHole greifen zu müssen, kann man auch DNS von Dismail nutzen ([Link entfernt] Performance ist – zumindest bei mir – im Vergleich zu anderen (z.B. Digitalcourage) schlechter, es werden aber eben auch ein paar Ad-Listen geprüft.
„Allerdings ist es so, dass es Provider gibt, die über den bereitgestellten DNS-Dienst Daten der Nutzer sammeln“ – da gibt es noch andere Methoden, das Nutzerverhalten auszuwerten, egal welchen DNS man dann nutzt.
Natürlich, es wollen alle immer nur unser bestes, nämlich unsere Daten. Aber natürlich mache ich es denen so schwer wie möglich. Aber alles zu unterbinden kann man so gut wie nicht schaffen. Deswegen aber gleich auf alles zu verzichten ist, naja, nicht sehr schlau.
Bei mir wird seit über 10 Jahre OpenDNS standardmäßig in der Fritzbox eingestellt, alles gut! Schnell und sicher! Daten sammeln tun sie alle…
@max Nein, sie sammeln nicht alle. Schon mal keweon probiert? Siehe bei android-hilfe.de :
[Link entfernt]
Das Konzept von Keweon klingt interessant. Leider ist der verlinkte „Verkaufsprospekt“ vollgepackt mit Rechtschreibfehlern, was mich bei sicherheitsrelevanten Angeboten erst mal grundsätzlich abschreckt. Ob man sich bei der technischen Umsetzung dieselbe Mühe gegeben hat?
Ich teste gerade den DNS-Anbieter.
Läuft gut und filtert auch sauber.
Nutze auch KeweonDNS. Bisher keine Probleme.
Eine Seite fiel mir gerade auf, die wohl nicht sauber läuft…
Blockt zB *.xyz…
Hab eben eine .xyz Seite aufgerufen die geblockt wurde. Habe uBlock Origin deaktiviert. Dann ging es. Liegt wohl am Addon.
Wenn ich die Adressen verwende, erhalte ich als Antwort, dass ich laut Webseite [Link entfernt] über OpenDNS auflösen lasse… Seltsam.
Vereinfacht gesagt ist das halt Pi Hole plus OpenDNS. Je nachdem wie die das aufgesetzt haben wird das von so einer Seite dann halt als OpenDNS detektiert.
Mit dem Eintrag der Adguard DNS Server jagt man freiwillig ALLE DNS Requests, und damit alle Daten über das Surfverhalten, über russische Server und vetraut diese Daten einem russischen Unternehmen an. Man vetraut ausserdem darauf das dieses Unternehmen unverfälsche Antworten liefert. Jeder sollte sich klar darüber sein, dass der DNS Server entscheidet wo man letztlich landet, wenn man z.B. paypal.com eingibt. Ich kann mich meinem Vorredner nur anschließen. Pihole mit lokalem Resolver ist hier vermutlich die bessere Lösung:
[Link entfernt]
Ansonsten DNS Server nutzen die Wert auf die Privatsphäre legen:
[Link entfernt]
Werd den jetzt mal testen, weil hab das Gefühl das die andern zwei hier genannten, doch zur Verzögerungen gegenüber VF DNS beitragen.. Aber der ist für mich keine Option. Am Handy nutze ich Orbot VPN mit Tor. gut bei Maps oder Here, oder Programmen wo man ja möchte das sein Standort an die App geteilt wird eben ausschalten oder die Apps nicht mit auf die Liste nehmen
gut braucht bei mir so am Tag 10% Aku extra aber ich komme mit meinem Nokia 7plus locker über den Tag.
Sorry, aber wo ist mein Posting gelandet?
Wenn du mehr als zwei Links im Kommentar hattest erfüllt es die Kriterien des Spamfilters und muss vom Caschy oder einem der etlichen Co-Autoren bestätigt werden, das funktioniert in der Regel recht schnell wenn man nicht direkt rumgetrollt hat. – Wenn du getrollt hast, dann ist es in der Regel unwiderruflich verschwunden und deine Zeit war sinnlos verbracht.
Es war ein Link drin und getrollt habe ich sicherlich nicht.
Die beiden DNS-Server gibt es bei mir schon seit Längerem in Blokada zur Auswahl. So neu können die also nicht sein.
Problematisch daran ist halt, dass Du dem Anbieter des DNS dann uneingeschränkt vertrauen musst. Selbst die DNS Auflösung für sicherheitskritische Anwendungen laufen dann über deren Server, und das ist mir persönlich dann doch zu unsicher.
Richtig! So muss du deinem Provider vertrauen… Ich nutze OpenDNS über DNSCrypt Protokoll, OpenDNS muss ich dennoch vertrauen… Irgendeinen Tod muss man sterben!..
Wobei mein Internet Provider deutlich vertrauenswürdiger ist als ein kleiner privater Anbieter im Ausland.
Naja speziell Adguard steht und fällt mit dem Vertrauen der Nutzer. Sollte da irgendwas ruchbar werden sind sie raus aus dem Geschäft. Auf Reddit hat vor Monaten ein User berichtet, dass der Sitz aus Russland weg verlegt wurde um das Vertrauen der Nutzer zu stärken, bin jetzt zu faul das zu verifizieren, wem das wichtig ist kann das ja übernehmen. Ich bin schon seit Jahren zahlender Adguard Kunde und habe ohne zu zögern auch den DNS eingerichtet. Wenn’s schief geht hab ich halt Pech gehabt, am Ende des Tages geht’s bei jedem Anbieter nur mit Vertrauen.
Wow.. du nutzt den NSA DNS Server statt den vom KGB.
Es gibt bessere Alternativen die hier auch schon aufgeführt wurden.
Komme über den A-H – Link auf diese Info. Im gen. Beitrag wurde auch über den Werbeprovider „schneevonmorgen.com“ berichtet… :-/
Wenn ich diesen Werbeheinz blocke, komm ich nur mit erheblichen Verzögerungen (bis zu 2 Minuten) überhaupt hier auf den Blog.
Wie „abhängig“ wir doch sind… von all den geschaffenen Strukturen des I-Net (und kriegen es zu 95 % und mehr noch nicht mal mehr mit).
Trotzdem mal Danke für die Infos zu AdGuard!
Also zumindest den DNS-Dienst über 176.103.130.130 or 176.103.130.131 bieten die schon ewig an und ist nicht neu.
Problem sind neuerdings Apps bzw. Seiten wie Mydealz die über Refferals laufen.
Kann man alles in der einer Whitelist eintragen und läuft trotzdem nicht, da direkt vom Server geblockt wird. Heißt man muss AdGuard dort immer deaktivieren um Seiten aufrufen zu können.
Ansonsten läuft es ganz gut und filtert ca. 80 Prozent der Werbung raus.
So siehts aus. Die o.g. DNS 176.103.130.130 gibt es sicher schon zwei Jahre. Mit der Adguard Pro auf dem Handy, sehe ich somit keinerlei Werbung auf dem Handy, weder in den Apps noch im Safari. Dazu an einem BlackDay das Lifetime Abo für einige Gröten für die Mac App bezahlt und seitdem bin ich auch dort Werbefrei.
Probleme mit MyDealz kann ich nicht bestätigen. Die DNS sind bei mir in der Fritzbox eingetragen und zusätzlich läuft noch das Plugin für den Chromebrowser auf dem Rechner. So ist die Darstellung sauberer.
Kann nur von den IOS Apps sprechen.
Auf Iphone und Ipad funktioniert, aus mydealz, das links öffnen nicht.
Hier mal ein Beispiel:
[Link entfernt]
Das liegt aber daran, (so cool mydealz früher auch war) dass mydealz(6Minutes,Pepper.com) eine kommerzielle Maschinerie geworden ist welche Geld mit Werbung, Partnerschaften und affiliate links scheffelt.
Die wenigsten links dort sind werbefrei, es kommt eben auf deine blocklists an was durchgeht.
Das meine ich ja. Selbst wenn ich im Safari ohne Inhaltsblocker Lade, kann ich die Seite nicht aufrufen.
Ich habe keine Möglichkeit irgendwas auf eine Whitelist zu setzen, da direkt vom Server geblockt wird.
Die Option hatte man früher, aber jetzt nicht mehr. Also ist man gezwungen Adguard zu deaktivieren.
Wieso verwendest du nicht die Whitelist in der App? Geht das nicht?
Der DNS Server blockt alles noch bevor es bei ihm und der App ankommt, falls er diese einsetzt.
Nicht wenn du eine App als Ausnahme setzt, also dass der Verkehr nicht über Adguard läuft. Kann auch ein Browser sein, den man für bestimmte Zwecke verwendet.
Überprüfen kann man dann immer hier:
[Link entfernt]
Nutze AdGuard DNS schon länger und bin damit bisher gut gefahren. Habe es direkt im Router hinterlegt, so dass alle Geräte zu Hause davon Profitieren können.
Probleme oder Geschwindigkeitseinbußen konnte ich bisher nicht beobachten.
Adguard nutze ich auch als Windows-Softwarelösung Browserübergreifend.
Die Dienste sind nicht neu, jedoch liefen sie bislang als Beta. Das ist nun vorbei und so steht es auch im Artikel.
Was macht ihr unterwegs ohne pi-hole?
-AdGuard Pro ?
-Disconnect Pro / Premium ?
-VPN ins Heimnetzwerk?
VPN ins Heimnetz… 🙂
Ich nutze schon länger die App DNS66 (Android) und habe dort die beiden AdGuard DNS eingetragen.
Blokada mit Filter Listen und custom DNS
Was ist daran neu?
Benutzen das hier schon ewig lange anstatt zu rooten auf unseren Android Geräten zum Werbung blocken, einfach einen lokalen vpn erstellen fertig!
Adguard ist nicht neu. DNS crypt bei Adguard ist nicht neu.
Dagegen ist DNS-over-https/DNS-over-TLS bei Adguard neu (abgesehen vom Betastatus seit einer Weile)
Und darum geht es hier.