
BSI-Warnung vor Kaspersky erntet im Nachhinein Kritik
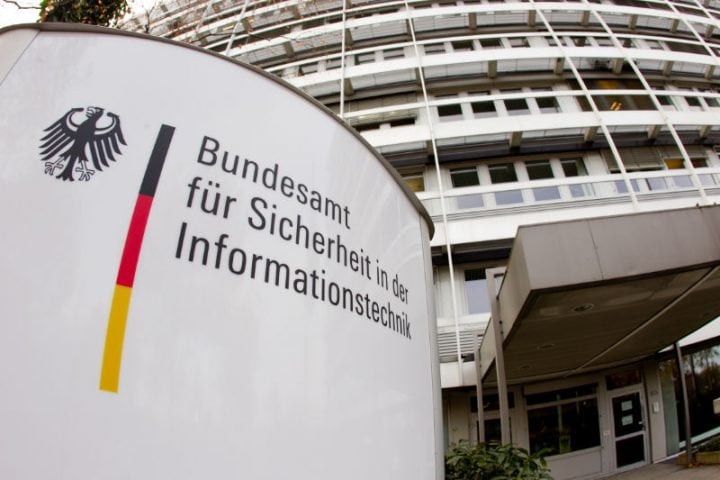
Im März 2022 hatte das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) vor der Verwendung der Antiviren-Software von Kaspersky gewarnt. Auch wir griffen das hier im Blog auf. Allerdings gibt es nun im Nachhinein von mehreren Stellen Kritik am Vorgehen des BSI. Das Problem sei, dass das BSI die ganze Sache falsch herum aufgezogen habe. Statt die Lage zu prüfen, um dann zu entscheiden, ob eine Warnung gerechtfertigt ist, entschloss man sich eine Warnung herauszugeben und suchte dann offenbar nach den passenden Begründungen, wie Tagesschau berichtet.
Diese Vorgehensweise kritisiert etwa der Professor für IT-Sicherheitsrecht in Bremen, Dennis-Kenji Kipker. Laut ihm habe das BSI "eindeutig vom Ergebnis her" gearbeitet. Damit habe man aber gegen seinen eigenen Auftrag verstoßen, der im Paragraf 1 des BSI-Gesetzes anderes vorgibt. Dort ist festgehalten, das BSI solle "auf Grundlage wissenschaftlich-technischer Erkenntnisse" agieren. Besser wäre es bei so einer Warnung gewesen, sich allgemein auf russische Software zu beziehen, als an Kaspersky ein Exempel zu statuieren.
Pikant: Eigentlich trat Kaspersky präventiv an das BSI heran und wünschte sich eine Stellungnahme, um die eigenen Kunden zu beschwichtigen. Die Behörde ließ die E-Mail offenbar unbeantwortet und warnte wenig später direkt vor der Verwendung der Kaspersky-Tools. Kaspersky versuchte dann vergeblich, per Eilantrag gegen diese Warnung vorzugehen. Woher die Tagesschau all diese Informationen kennt? Über eine Anfrage nach dem Informationsfreiheitsgesetz kam man an allerlei Unterlagen und wertete sie gemeinsam mit dem Spiegel aus.
Die Unterlagen zeigen auch, dass die Formulierung der Warnung intern viel diskutiert und mehrfach geändert worden ist. Auch das Bundesinnenministerium (BMI) wurde eingebunden. Erste Warnungen waren dabei noch deutlich drastischer ausformuliert und beschrieben, dass Kaspersky als russischer Anbieter quasi keine Chance habe, als dem Einfluss der russischen Machthaber nachzugeben. Dies gefiel einigen Mitarbeitern nicht, denn man erinnerte, dass Kaspersky in den vergangenen Jahren bereits Maßnahmen getroffen habe, um den Einfluss des Kremls einzuschränken - etwa die Verlagerung von Servern in die Schweiz.
Auch das BMI mischte sich schließlich in die Formulierung der Warnung ein und ergänzte einen zentralen Absatz, in dem ebenfalls eher politisch als technisch argumentiert wurde. Nachdem die finale Version der Warnung beschlossen wurde, erhielt Kaspersky am 14. März 2022 drei Stunden Zeit zu reagieren - eine Antwort blieb aus. Deswegen erschien die Warnung dann am 15. März 2022.

- ASUS Premium Laptop, was per USB-C geladen wird! Ein 45W USB-C Ladegerät ist im Lieferumfang enthalten...
- Neuester Intel Core 3 Prozessor der 14. Generation (6-Kerne) mit 4.70 GHz / 8 GB DDR5 RAM / 256 GB SSD...
- Software: Windows 11 Pro (Vollversion) + MS Office 2010 Starter inkl. Word und Excel (kein Abo nötig...

- 【Essential Productivity for Home & Office】Powered by the Intel Comet Lake 5205U processor (1.9GHz...
- 【Portable & Lightweight Design for On-the-Go】Weighing only 1.63 kg (3.6 lbs) and measuring 20.6mm...
- 【15.6-Inch Display with Full Connectivity】Enjoy a comfortable viewing experience on the 15.6" HD...

- Das 15.6" Lenovo Laptop ist mit einem Intel Celeron N5100 Quad Core 2.80 GHz Prozessor ausgestattet, der...
- Besonderheiten: nur 1.8 kg, großer 7h Akku (spielt z.B. 7h ein youtube-Video ab), 16 GB DDR4, Webcam...
- Anschlüsse: 1x HDMI 1.4b, 1x USB-C 3.0 (5Gb/s), 1x USB-A 3.0 (5Gb/s), 1x USB-A 2.0 (480Mb/s...
Hinweis: Dieser Artikel enthält Affiliate-Links. Kauft ihr darüber ein, erhalten wir eine kleine Provision - ohne Aufpreis für euch und ohne Einfluss auf unsere redaktionelle Meinung.










Ändert alles nichts an der Gesamtsituation: Software, deren staatliche Nähe und staatliche Einflussnahme in Russland unklar ist, ist einfach nicht vertrauenswürdig. Sicherheitskritische Software erst recht nicht. Da kann der Softwarehersteller selbst auch erzählen was er will. Wie verlässlich solche russischen Aussagen sind beweist Putin ja gerade täglich….
Das gilt so auch uneingeschränkt für z.B. US-Amerikanische Software. Das BSI sollte mit dieser Begründung offen umgehen und dementsprechend offen vor russischer und us-amerikanischer Software warnen.
Mit dem entscheidenden Unterschied, dass die USA keinen Diktator haben. Äpfel mit Birnen zu vergleichen mag bei Schwurblern üblich sein, richtiger wird es dadurch nicht.
Was hat der Diktator damit zu tun? Wer sich mit den Enthüllungen von Snowden auseinandersetzt, weiß, dass es keinen Diktator benötigt.
Was hat das eine mit dem anderen zu tun!? Aber was will man auch von jemandem erwarten, der das Wort Schwurbler in den Mund nimmt.
Danke!
Nö, stimmt: die USA haben lediglich einen alten Knacker da sitzen, der sich mit Sicherheit nicht mal mehr alleine anziehen kann, und bestimmt von seiner Frau gefüttert werden muss. Die Amtsgeschäfte erledigt der aber nicht mehr. Das machen andere im Hintergrund, von denen wir nichts wissen.
Reinstes Viperngift 🙁
Dieses derailing hin zu Diktatur und Staatsform ist für mich in diesem Kontext hier ein klassischer whataboutism.
Sehe ich genauso. Deshalb vermeide ich auch US-amerikanische Software wie bspw. Microsoft, Google, Facebook etc. Nur beim Smartphone tue ich mich – mangels Alternative – schwer.
Software hat Nationalität? Erfolgreiche Software wird global entwickelt. Zeiten ändern sich.
>> Erfolgreiche Software wird global entwickelt. <<
Ja und? Deshalb bleibt bspw. Microsoft dennoch ein US-amerikanisches Unternehmen oder etwa nicht?
dem kann man nur zustimmen
Kaspersky hat sogar seinen Quellcode offengelegt und auch dort wurde keine Backdoors gefunden. Politisch motivierte Entscheidung passend zum aktuellen Zeitgeist
Es bedarf auch keiner Backdoor. Auch ist es egal wo die Server stehen, solange Kaspersky zugriff darauf hat. Das Internet ist nun mal Global. Und wenn Kaspersky sich entscheidet / gezwungen wird für den Kreml zu arbeiten ist es ein leichtest die Daten von den Servern abzurufen. Auch kann mittels Update der Funktionsumfang jederzeit „erweitert“ werden. Die nötigen weitreichenden Rechte hat die Software ja schon.
Und da Kaspersky mit ihrem Hauptsitz und Moskau und den Diensten für das rus. Verteidigungsministeriums nicht vor dem Zugriff des Kreml geschützt ist …
Das ist ja auch der Grund, warum Kaspersky die Systeme des rus. Verteidigungsministerium absichert.
Es spielt in meinen Augen auch keine Rolle wie Wahrscheinlich das ganze ist. Solange es nur ein mögliches Szenario mit äußerst geringen Risko ist, schließt es eine Sicherheitssoftware mit solchen Rechten nun mal aus.
Also sollte man auch alle amerikanische Software in Deutschland verbieten/ vor warnen. Fände ich interessant.
Es gibt aktuelles Urteil dazu wegen Office 365.
Die Warnung des BSI halte ich weiterhin für richtig. Klar wird Kaspersky viele Ansätze haben, um politische Einflussnahme zu verhindern. Aber ganz zu verhindern ist das nicht, solange die Entwickler oder die Firma nun mal in Russland sitzt. Wie schon bei Tagesschau erwähnt, ist es egal wo die Server stehen, wenn man die Entwickler die ein Update bauen unter Kontrolle hat.
Ihren Sitz hat Kaspersky in London und wird u.a. von den Big four auditiert
Nich ganz, das in London ist nur eine Vertretung. Sie gehört der Unternehmensgruppe Kaspersky Lab, welche ihren Hauptsitzt in Moskau hat.
https://ru.wikipedia.org/wiki/%D0%9B%D0%B0%D0%B1%D0%BE%D1%80%D0%B0%D1%82%D0%BE%D1%80%D0%B8%D1%8F_%D0%9A%D0%B0%D1%81%D0%BF%D0%B5%D1%80%D1%81%D0%BA%D0%BE%D0%B3%D0%BE
Kaspersky hat in vielen Ländern eine Niederlassung. Das fällt in die gleiche Kategorie wie „Wir haben aber unsere Server in der Schweiz“. Solange der Hauptsitz der Gruppe in Moskau ist und zugriff auf Niederlassungen und server haben …
Bei der Tagesschau. Das meinst Du nicht ernst? Oder?
So what?
Ich traue nur noch selbstgeschriebener Software.
Verdammt, ich muss programmieren lernen 😀
Na nicht nur das, Du muss Maschinencode lernen und die ein OS von Grund auf selbst schreiben. Selbst Compiler kannst Du nicht zu 100% trauen. 😉
Und richtig sicher bist du nur, wenn Du die Hardware auch selbst baust.
Dem Putin ist doch Oma Ernas Rezeptesammlung egal, ich denke in einer Firma macht das eher Sinn.
Korrekt. Und da gehts nicht mal um Datendiebstahl (der in der breiten Masse sowieso eher nicht zielführend wäre). Da genügt schon der wirtschaftliche Schaden, wenn flächendeckend die Systeme längere Zeit lahmgelegt werden.
Die Geräte der ganzen Omi’s und Opis ergeben aber ein super Bot-Netzwerk für DDoS. Und mit einem Update hätte Kaspersky (ja es ist unwahrscheinlich aber möglich) ein mega DDos-Netzwerk. 😉
Die Stellungnahme von Eugene Kaspersky zu der Warnung war für mich als eigentlich langjährigen Kaspersky Kunden leider auch nicht wirklich überzeugend, zumal er den Angriff auch nicht als Krieg bezeichnet hat. Konsequent wäre es gewesen, alles aus Russland abzuziehen, auch den Mitarbeitern entsprechende Angebote zu unterbreiten und sich in einem Drittland niederzulassen. So hat es z.B. Adguard gemacht, die mit Sack, Pack und Personal nach Zypern umgesiedelt sind (ja, Zypern ist auch nicht mega seriös).
Genau das war für mich auch der Ausschlaggebe Grund. Eugene Kaspersky hat sich nicht klar positioniert, gehandelt und sichert Systeme im Kreml und Verteidigungsministerium ab. Da kann man nicht mehr behaupten, man hätte nichts mit der Regierung zu tun.
Nur das AdGuard schon länger aus Russland weg ist nämlich schon seit 2014!
Statt internationaler Zusammenarbeit wahlloses Nationen-Bashing. Nur weil ein Unternehmen in Russland/China/sonstwo sitzt, ist es nicht per se verdächtig /unzuverlässig/suspekt. Unzuverlässig sind Menschen oder Menschengruppen die sich strafbarer handlungen oder eines Vertrauensmißbrauchs schuldig machen . Das selbe dumme Gewäsch wie bei Huawei und den 5-G-netzmodulen. Echte Sicherheit . offene Quellcodes , Konstruktionsunterlagen und die dann im Anwenderland selber prüfen und zertifizieren. Dann entscheiden nach Güte, Funktion und ja, auch preis. Und wenn es dann Unternehmen aus China, Russland, Israel odr sonstewo besser können und preiswerter als welche aus dem eigenen Land oder „befreundeten“ dann wird eben bei denen gekauft. „kauft nix bei Russen“, „Kauft nix bei Chinesen“ Kauft nix bei Ju***“ ach nee das war ja früher … und ist doch das gleiche ? Unreflektierte Diskriminierung von menschen oder Firmen weil wie einer bestimmten nation, einem Volk oder einer Religion angehören ? Sollten wir gerade wir eigentlich sehr zurückhaltend damit sein.